相次ぐWEBシステムからの情報漏洩事案について(第2報)

■記事概要
国内で相次ぐWEBシステムからの情報漏洩の状況をまとめ、第2報として公開します。
まず、前回の記事 の内容のサマリです。今年7月以降、WEBシステムからの情報漏洩が相次ぎ、被害がECサイトだけでなく、会員向けサービスや業務用システムなど、多種多様なサイトへ無差別的に広がり始めた状況をお伝えしました。その際は、WEBシステム構築に利用されるソフトウェアに共通する既知の脆弱性(CVE)だけでなく、個々のサイトやAPIの認証・アクセス制御などの不備を丁寧に探り、情報を窃取する攻撃手法が用いられること、及び対策の観点を紹介しています。また、探索範囲や攻撃量等の状況証拠から一連の攻撃でAIが悪用されている可能性に言及しています。なお、AI悪用についてはその後、それを裏付ける具体的な調査結果が国内のセキュリティ関連組織から相次いで公表され、弊社の調査でもその痕跡を確認しています。
本記事の前半では、10月末までの公表情報をもとに、その後の被害の広がりや攻撃・悪用の傾向を改めて整理します。結論としては、新たな傾向が現れたというよりも、前回お伝えした傾向がさらに色濃く表れている状況です。
後半では、本事案について関心が高いと思われる点を考察します。なお、本記事での集計条件は以下の通りです。
- 2026年10月31日までの公表情報を集計し、11月以降に公表された事案や続報に含まれる情報は含めていません。
- 国内で公表されたWEBシステムへの外部からの不正アクセスによる情報漏洩の関連と思われる事案を筆者の判断で抽出しています。ランサムウェア・記録媒体紛失・フィッシングを起点とする事案・他サービスから流出した認証情報を使うリスト型攻撃等は今回除外しています。
- 委託先・共通サービスの侵害は1事案にまとめて集計しています。利用企業側各社の公表は重複計上していません。実際に攻撃を受け被害が生じた件数を調査するためです。
■被害件数と漏洩規模
2026年の被害公表件数は10月までに288件となり、2025年の84件の3倍以上となっています。7月以降の増加傾向に加え、10月単月の公表が168件と突出しています。グラフで見るとその異様さが直感的にわかります。
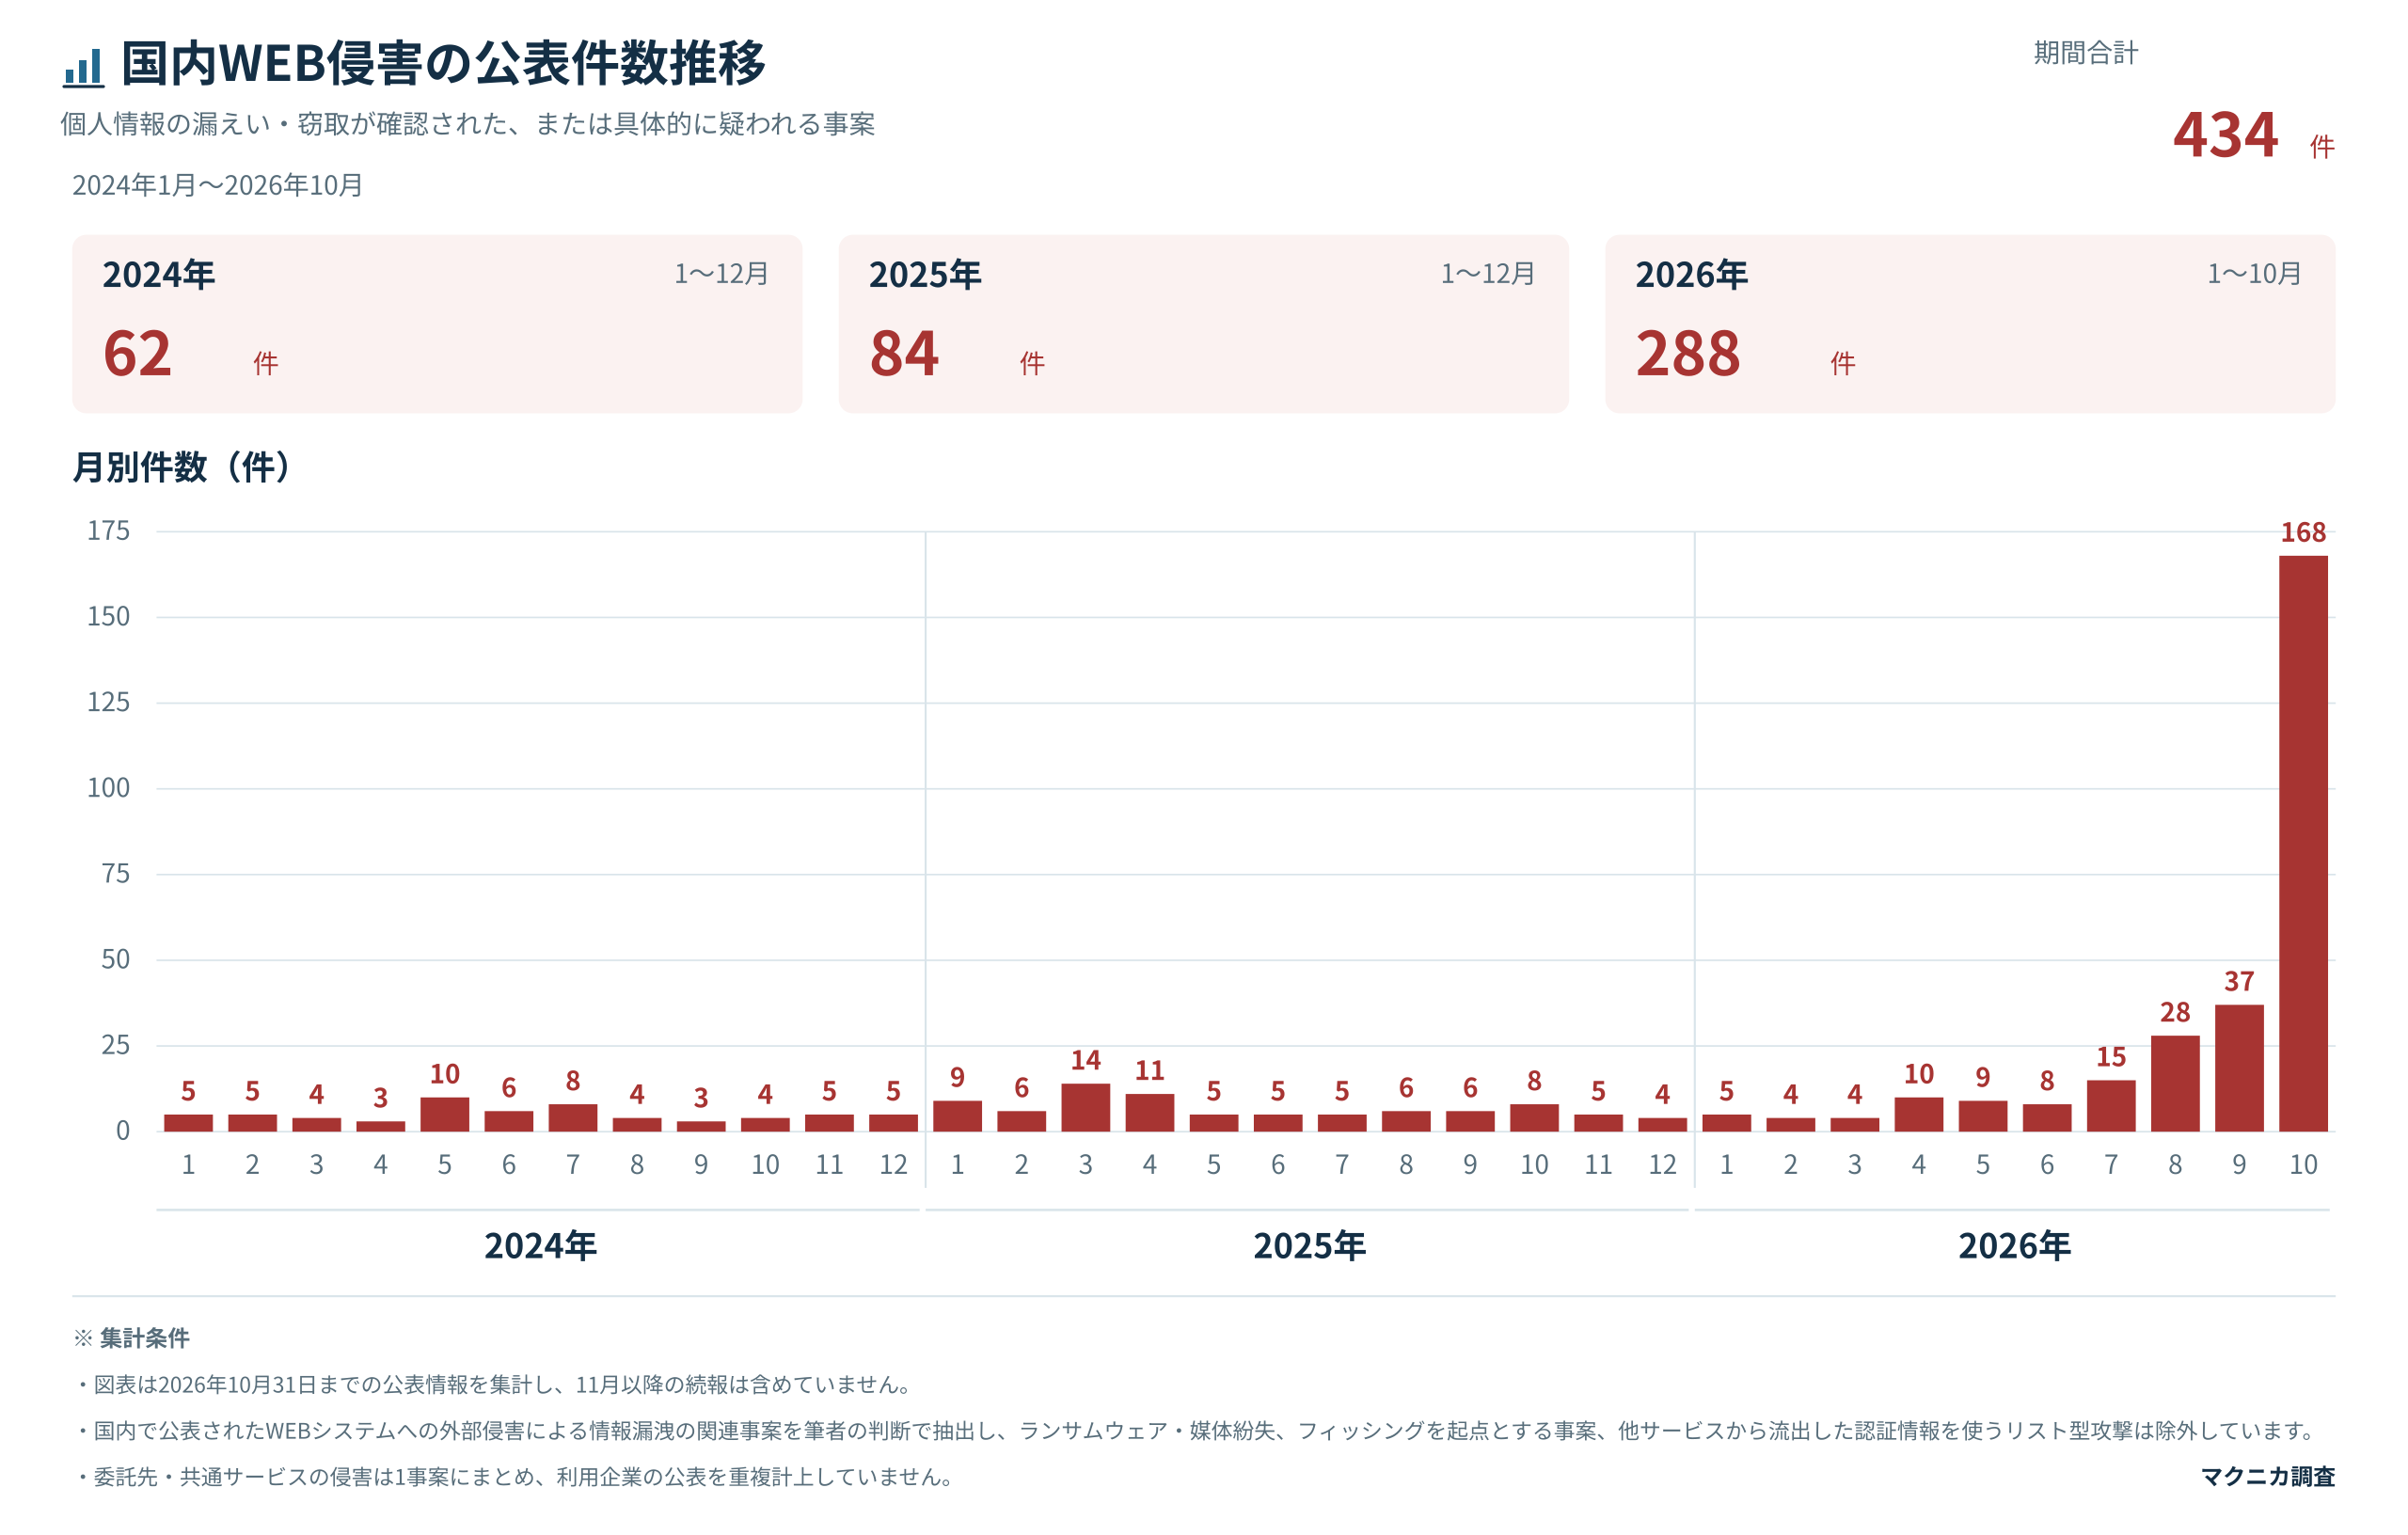
図1:国内WEB侵害の公表件数推移
漏洩した情報の件数も大きくなっています。公表された漏洩規模を積み上げた参考値は、2026年の累計が約3.8億件相当となり、その約6割が10月の公表分です。2024年以降に公表された類似事案を漏洩規模で比べると、TOP10件は全件が、TOP20件のうち18件は2026年に公表された事案でした。なお、図表とは別に11月3日までに確認した新規事案と続報を反映すると、事案は10件、漏洩規模は約9,000万件増加しています。
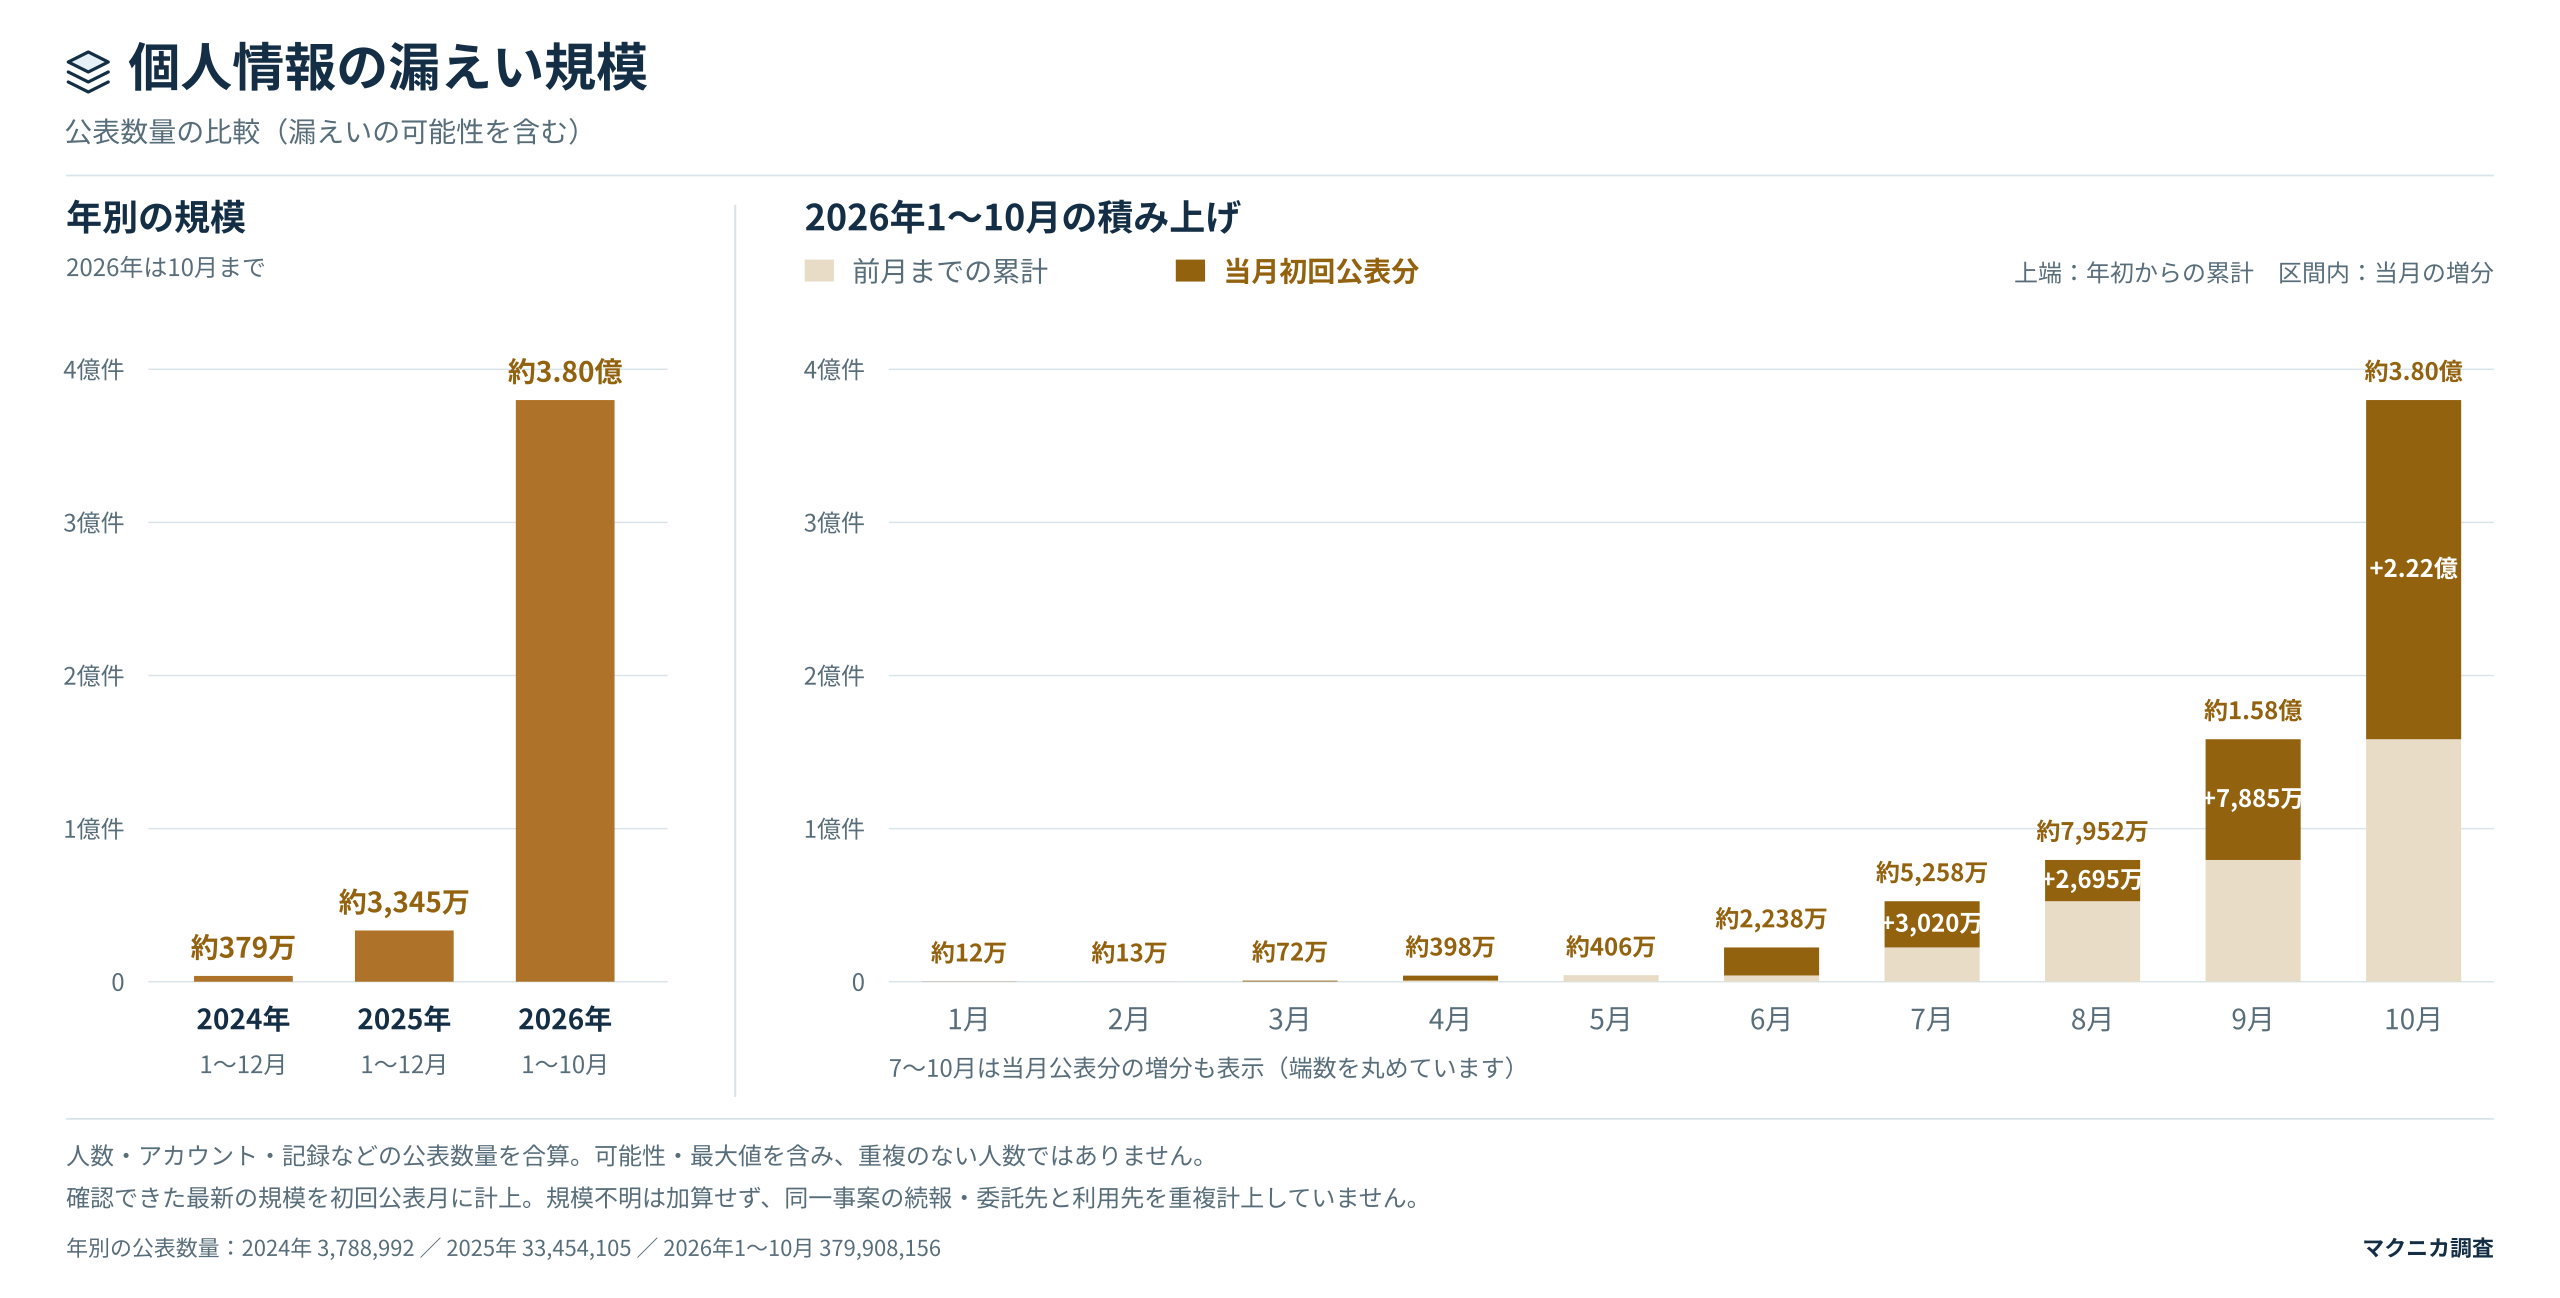
図2:個人情報の漏えい規模
■侵害の実行時期
各社の公表情報で不正アクセスの発生時期を見ると、10月後半にも侵害が行われていることが分かります。事案が話題となり、以前の攻撃に気づいた事例だけが件数を押し上げているわけではありません。攻撃と被害はなおも継続中です。
以下のグラフは、10月に公表された168事案のうち、攻撃・不正操作の実行日が9〜10月と明記された38事案を元に作成しています。縦軸は公表日、横軸は実行日です。10月中旬以降も攻撃による被害が発生していることがわかります。
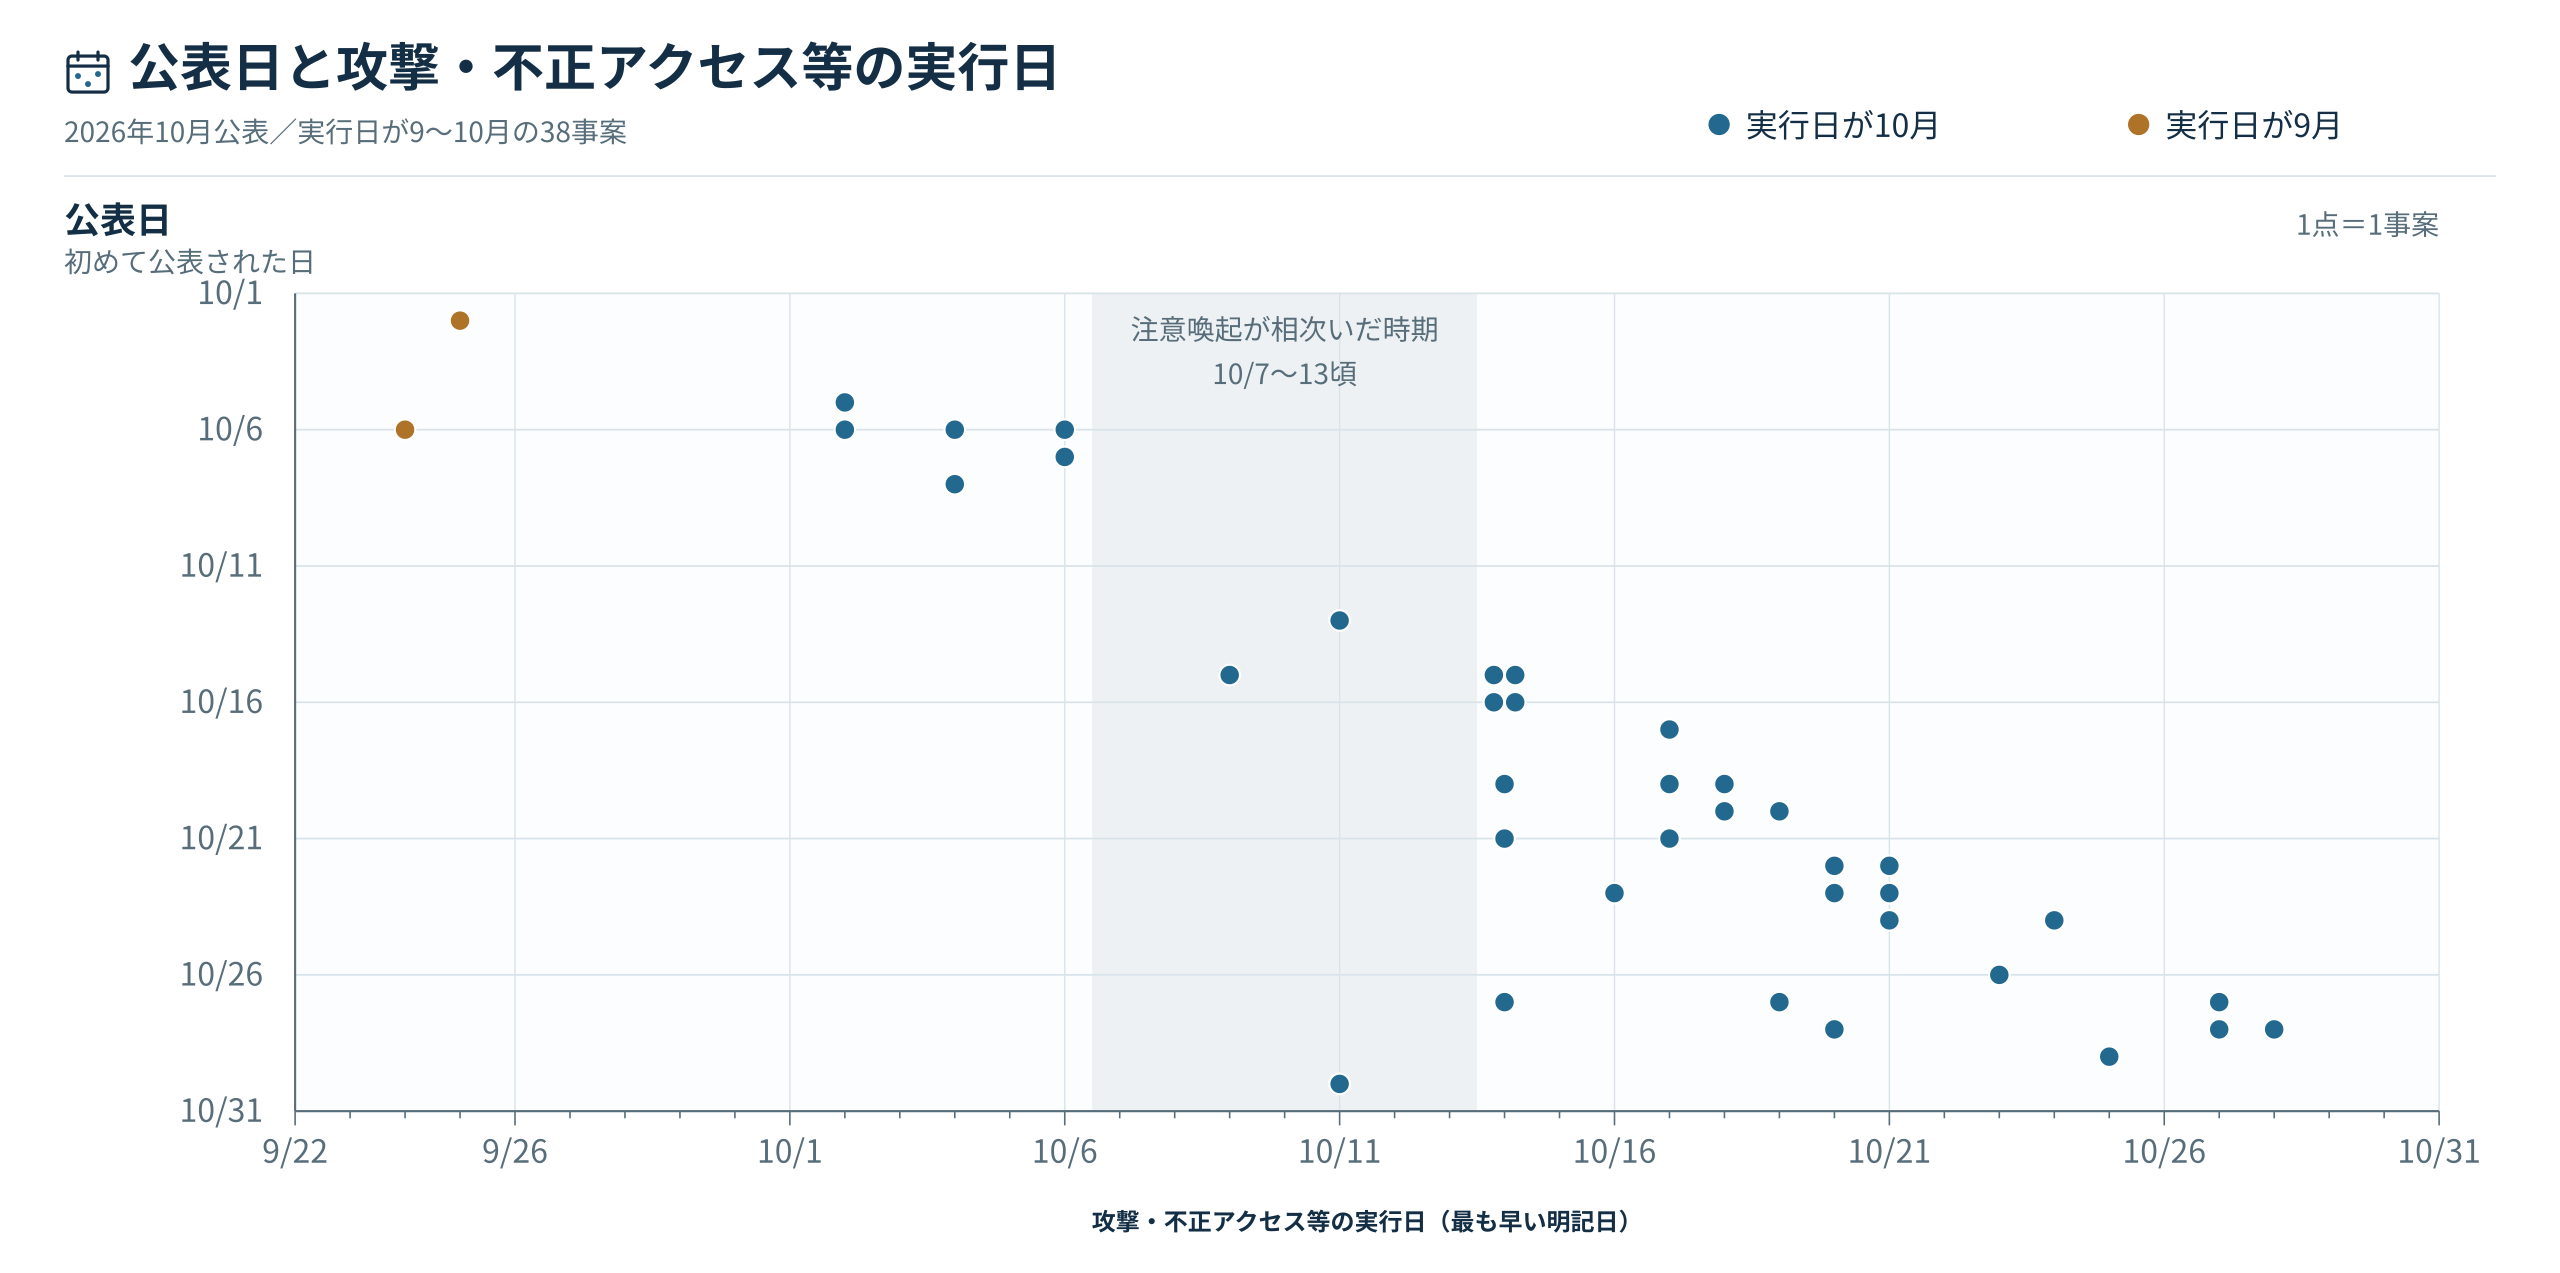
図3:公表日と攻撃・不正アクセス等の実行日
なお、これはあくまで推測ですが、WEBシステムへの不正アクセスがこれほど話題となり、10月7日以降、セキュリティ関連組織や政府からの注意喚起も広がるなかで、事業者の多くがこの問題を知らずにいたとは考えにくいところです。一連の攻撃では、既知の共通脆弱性(CVE)に加えて、各WEBシステム固有のセキュリティ上の不備や欠陥が幅広く悪用され、攻撃手法も必要な対策もシステムごとに異なります。こうした背景もあり、ある程度の警戒や点検をしていても、想定していなかったシステムや経路に穴が残り、そこを突かれているのではないでしょうか。
■被害対象の広がり
前回、被害がECサイトからさまざまな用途へ広がっているとお伝えしました。10月の公表では、この傾向がよりはっきり表れています。会員向けと業務・手続きを扱うシステムを合わせて、約3分の2を占めています。
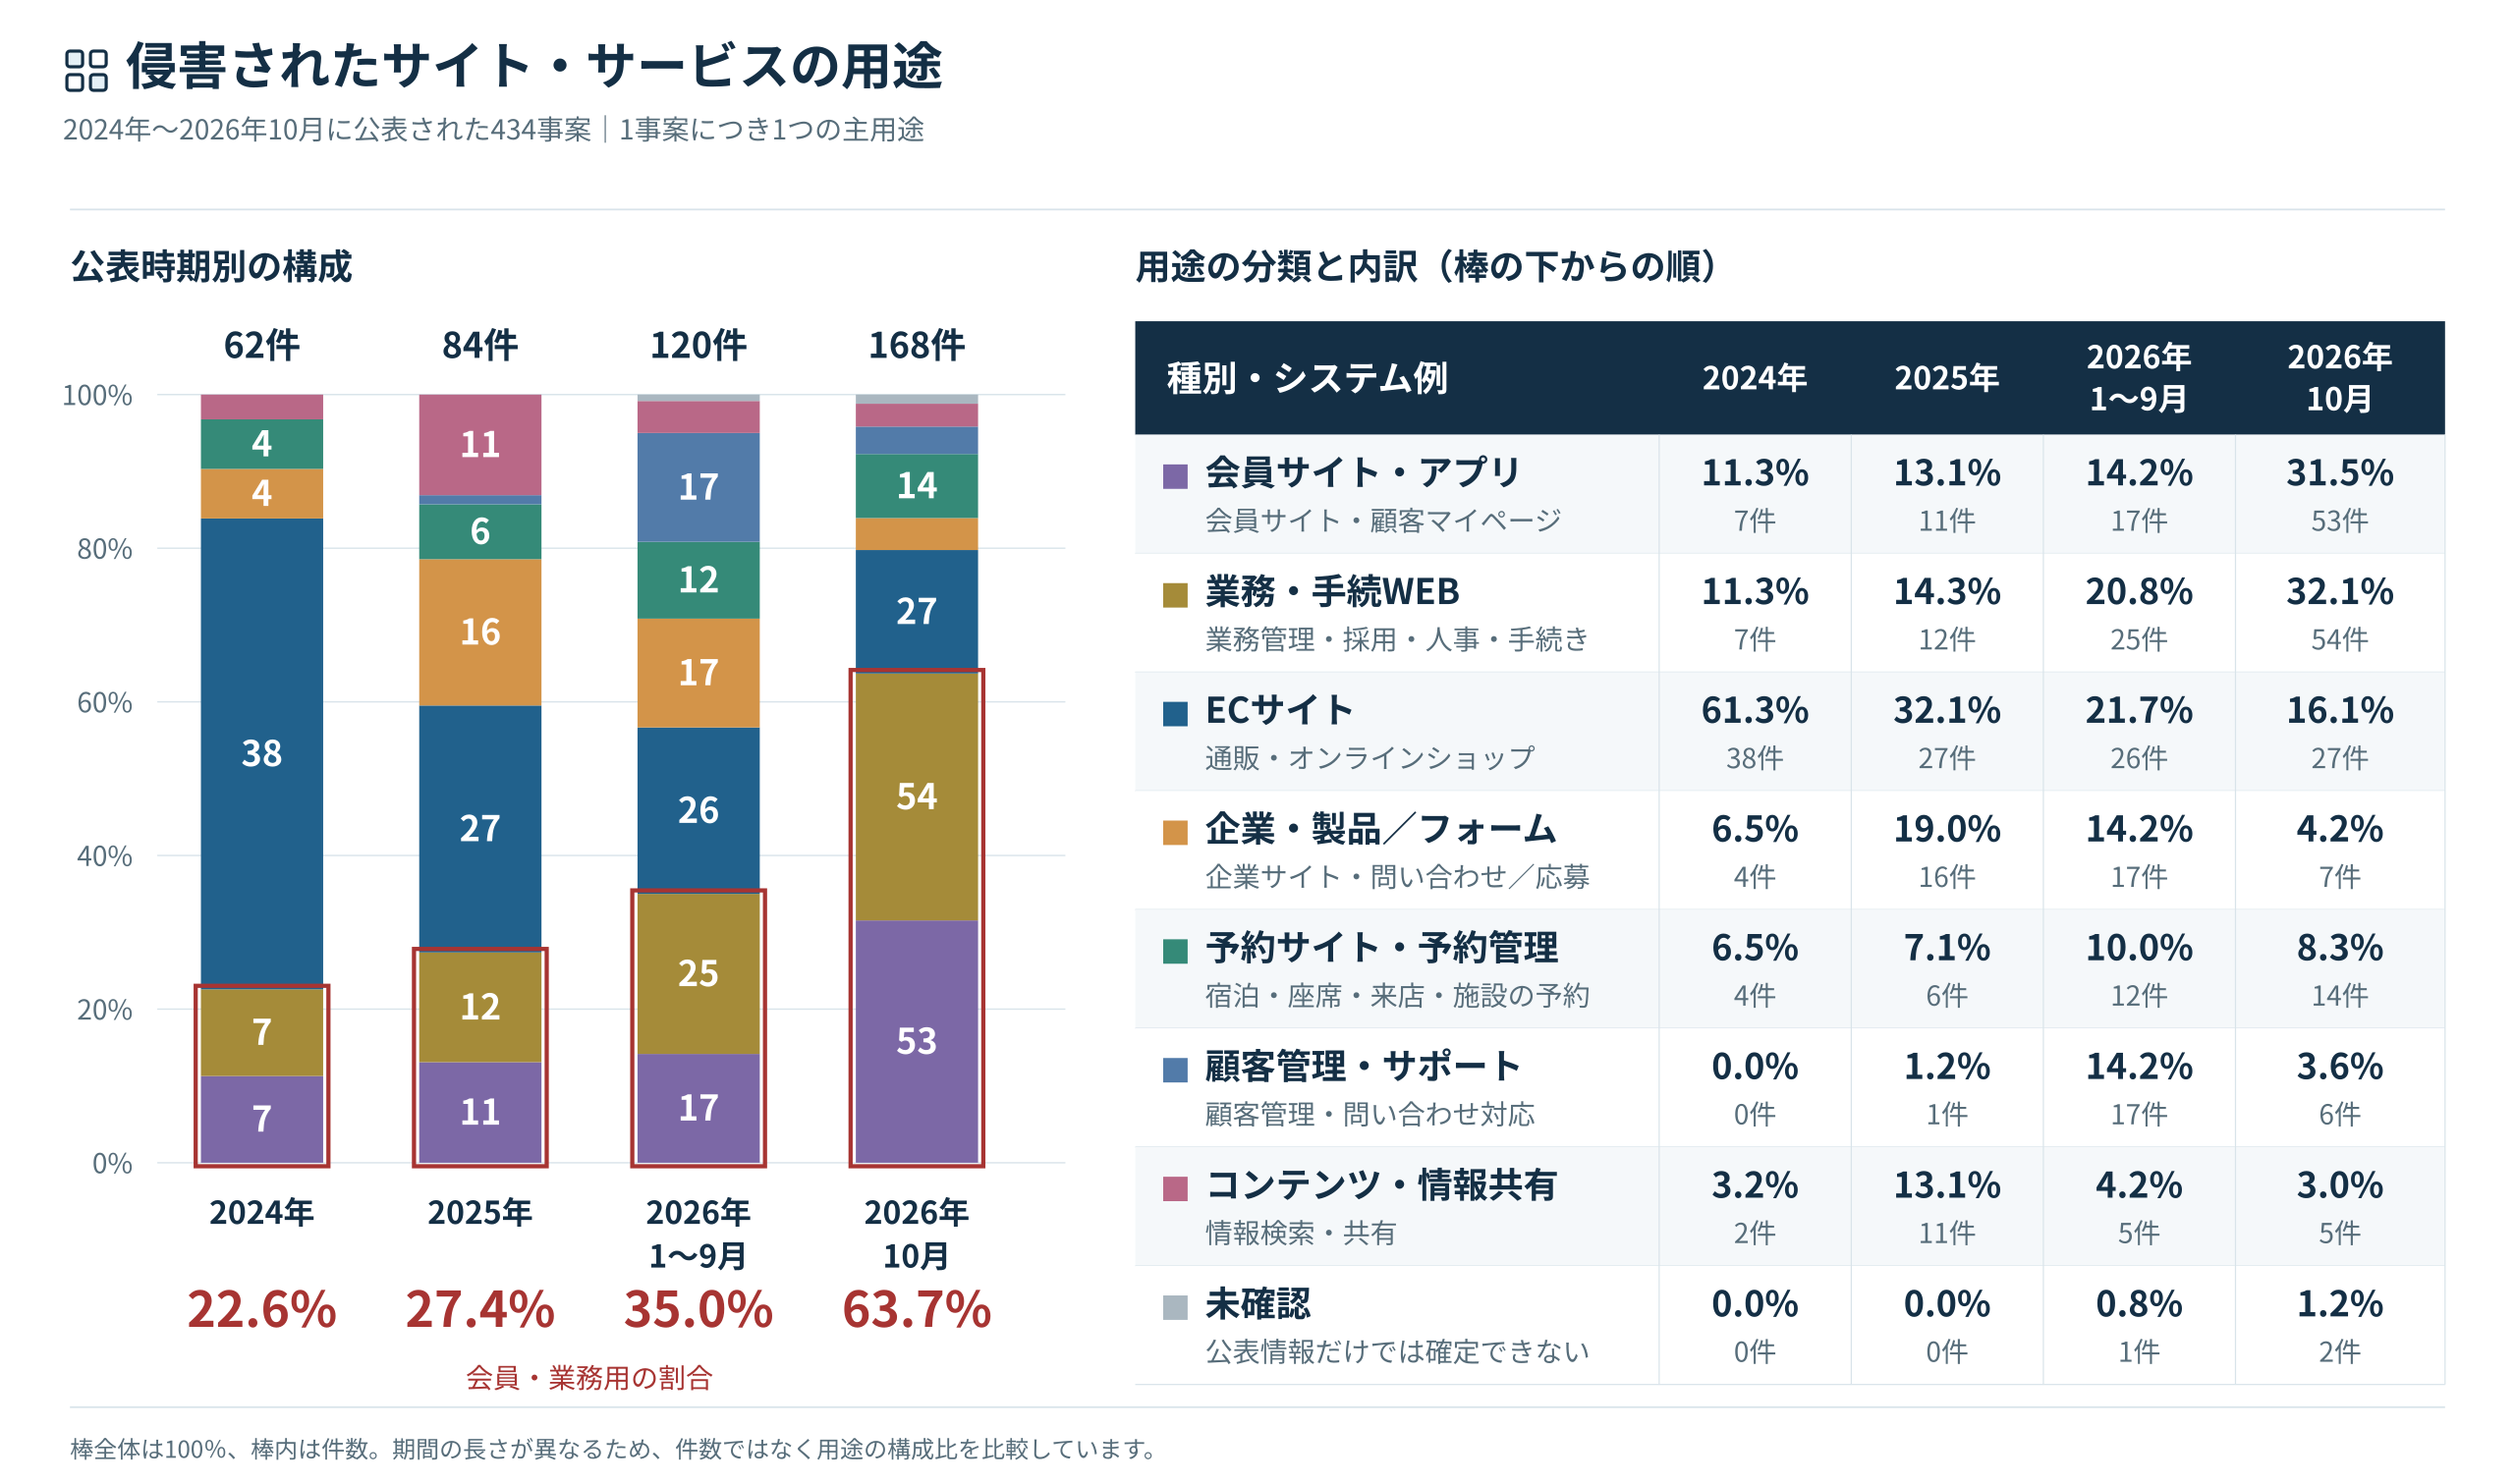
図4:侵害されたサイト・サービスの用途
長年標的とされてきたECサイトの割合が減り、多種多様なサイトが標的になっています。7月以降の公表例から、印象的なものを挙げます。括弧内は公表された対象規模(漏洩の可能性を含む)です。
・葬儀会社の供花・供物の注文システム(約1万件)
・ファッション誌のブロガー向け連絡・撮影やイベント参加などの案件管理システム(ブロガー約2,800人分)
・5年前の音楽フェスのステージ前方指定エリア申込情報を保管する管理システム(約3,600件)
・後払い決済利用者向けの請求書再発行申請システム(約2.9万件)
・公演中止・延期に伴う電子チケットの返金申請・振込先管理システム(約1,500件)
・地域の卓球協会の大会参加申込・責任者情報登録システム(申込責任者185人分)
・地方の観光列車の乗客向け座席予約・情報管理システム(約1,400人分)
・大学間連携の授業履修・インターンシップ出願管理システム(学生延べ約1,600人分)
・ケーブル・配管の延焼防止材などを扱う部門の出荷管理システム(対象数量不明)
・日本研究の英文資料を中心とする専門図書室の蔵書検索システム(対象数量不明)
■その他の被害傾向
ここからは7月~10月の公表事例248件について、いくつかの観点に分けて傾向をお伝えします。
まずは、漏洩している情報の種別です。公表された漏洩対象が氏名や住所などの基本情報にとどまる事案も23.0%を占めます。この点からも、情報の価値によって標的を選ぶのではなく、無差別に攻撃を仕掛け、取れる情報を盗むという傾向がうかがえます。
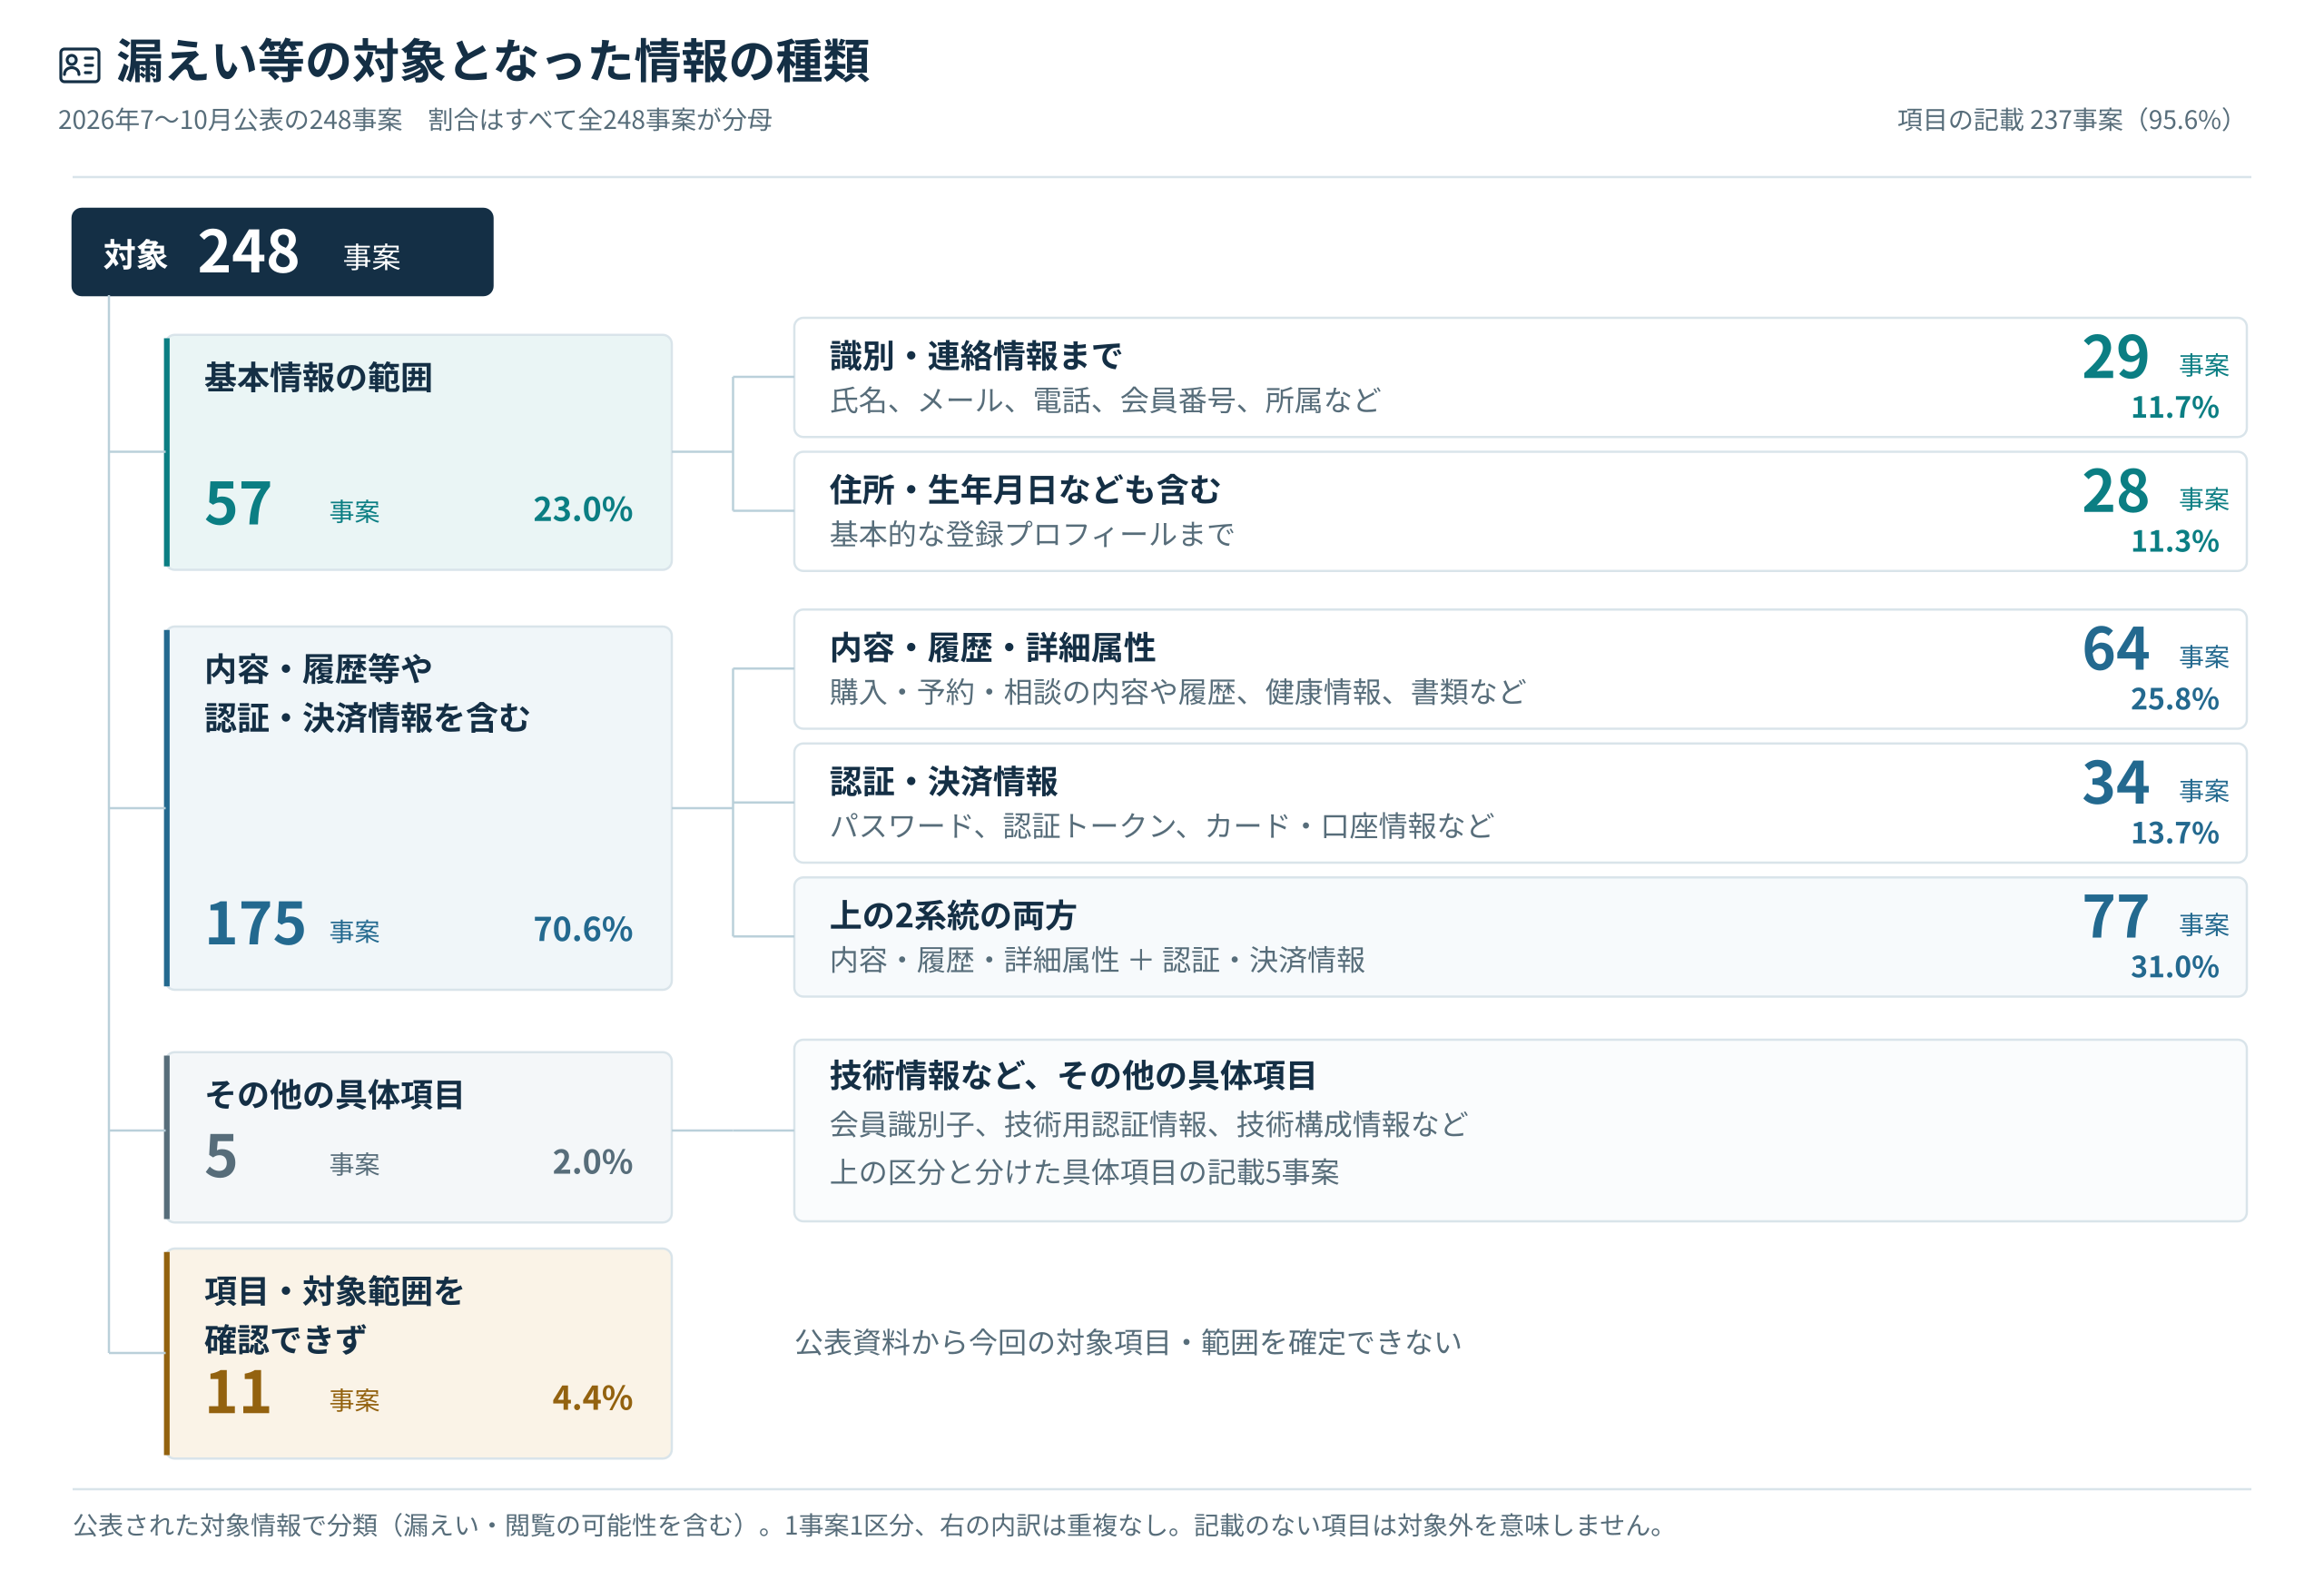
図5:漏えい等の対象となった情報の種類
続いて、不正アクセスの原因です。何らかの説明がある事案は47.2%で、そのうち問題の種類まで分類できるものは60事案、全体の24.2%でした。さまざまな不備が広く悪用されていることが分かります。なお、これはあくまで公表情報の統計である点にはご留意ください。筆者の体感では、WEBアプリの実装・処理の不備による被害が多いと感じています。
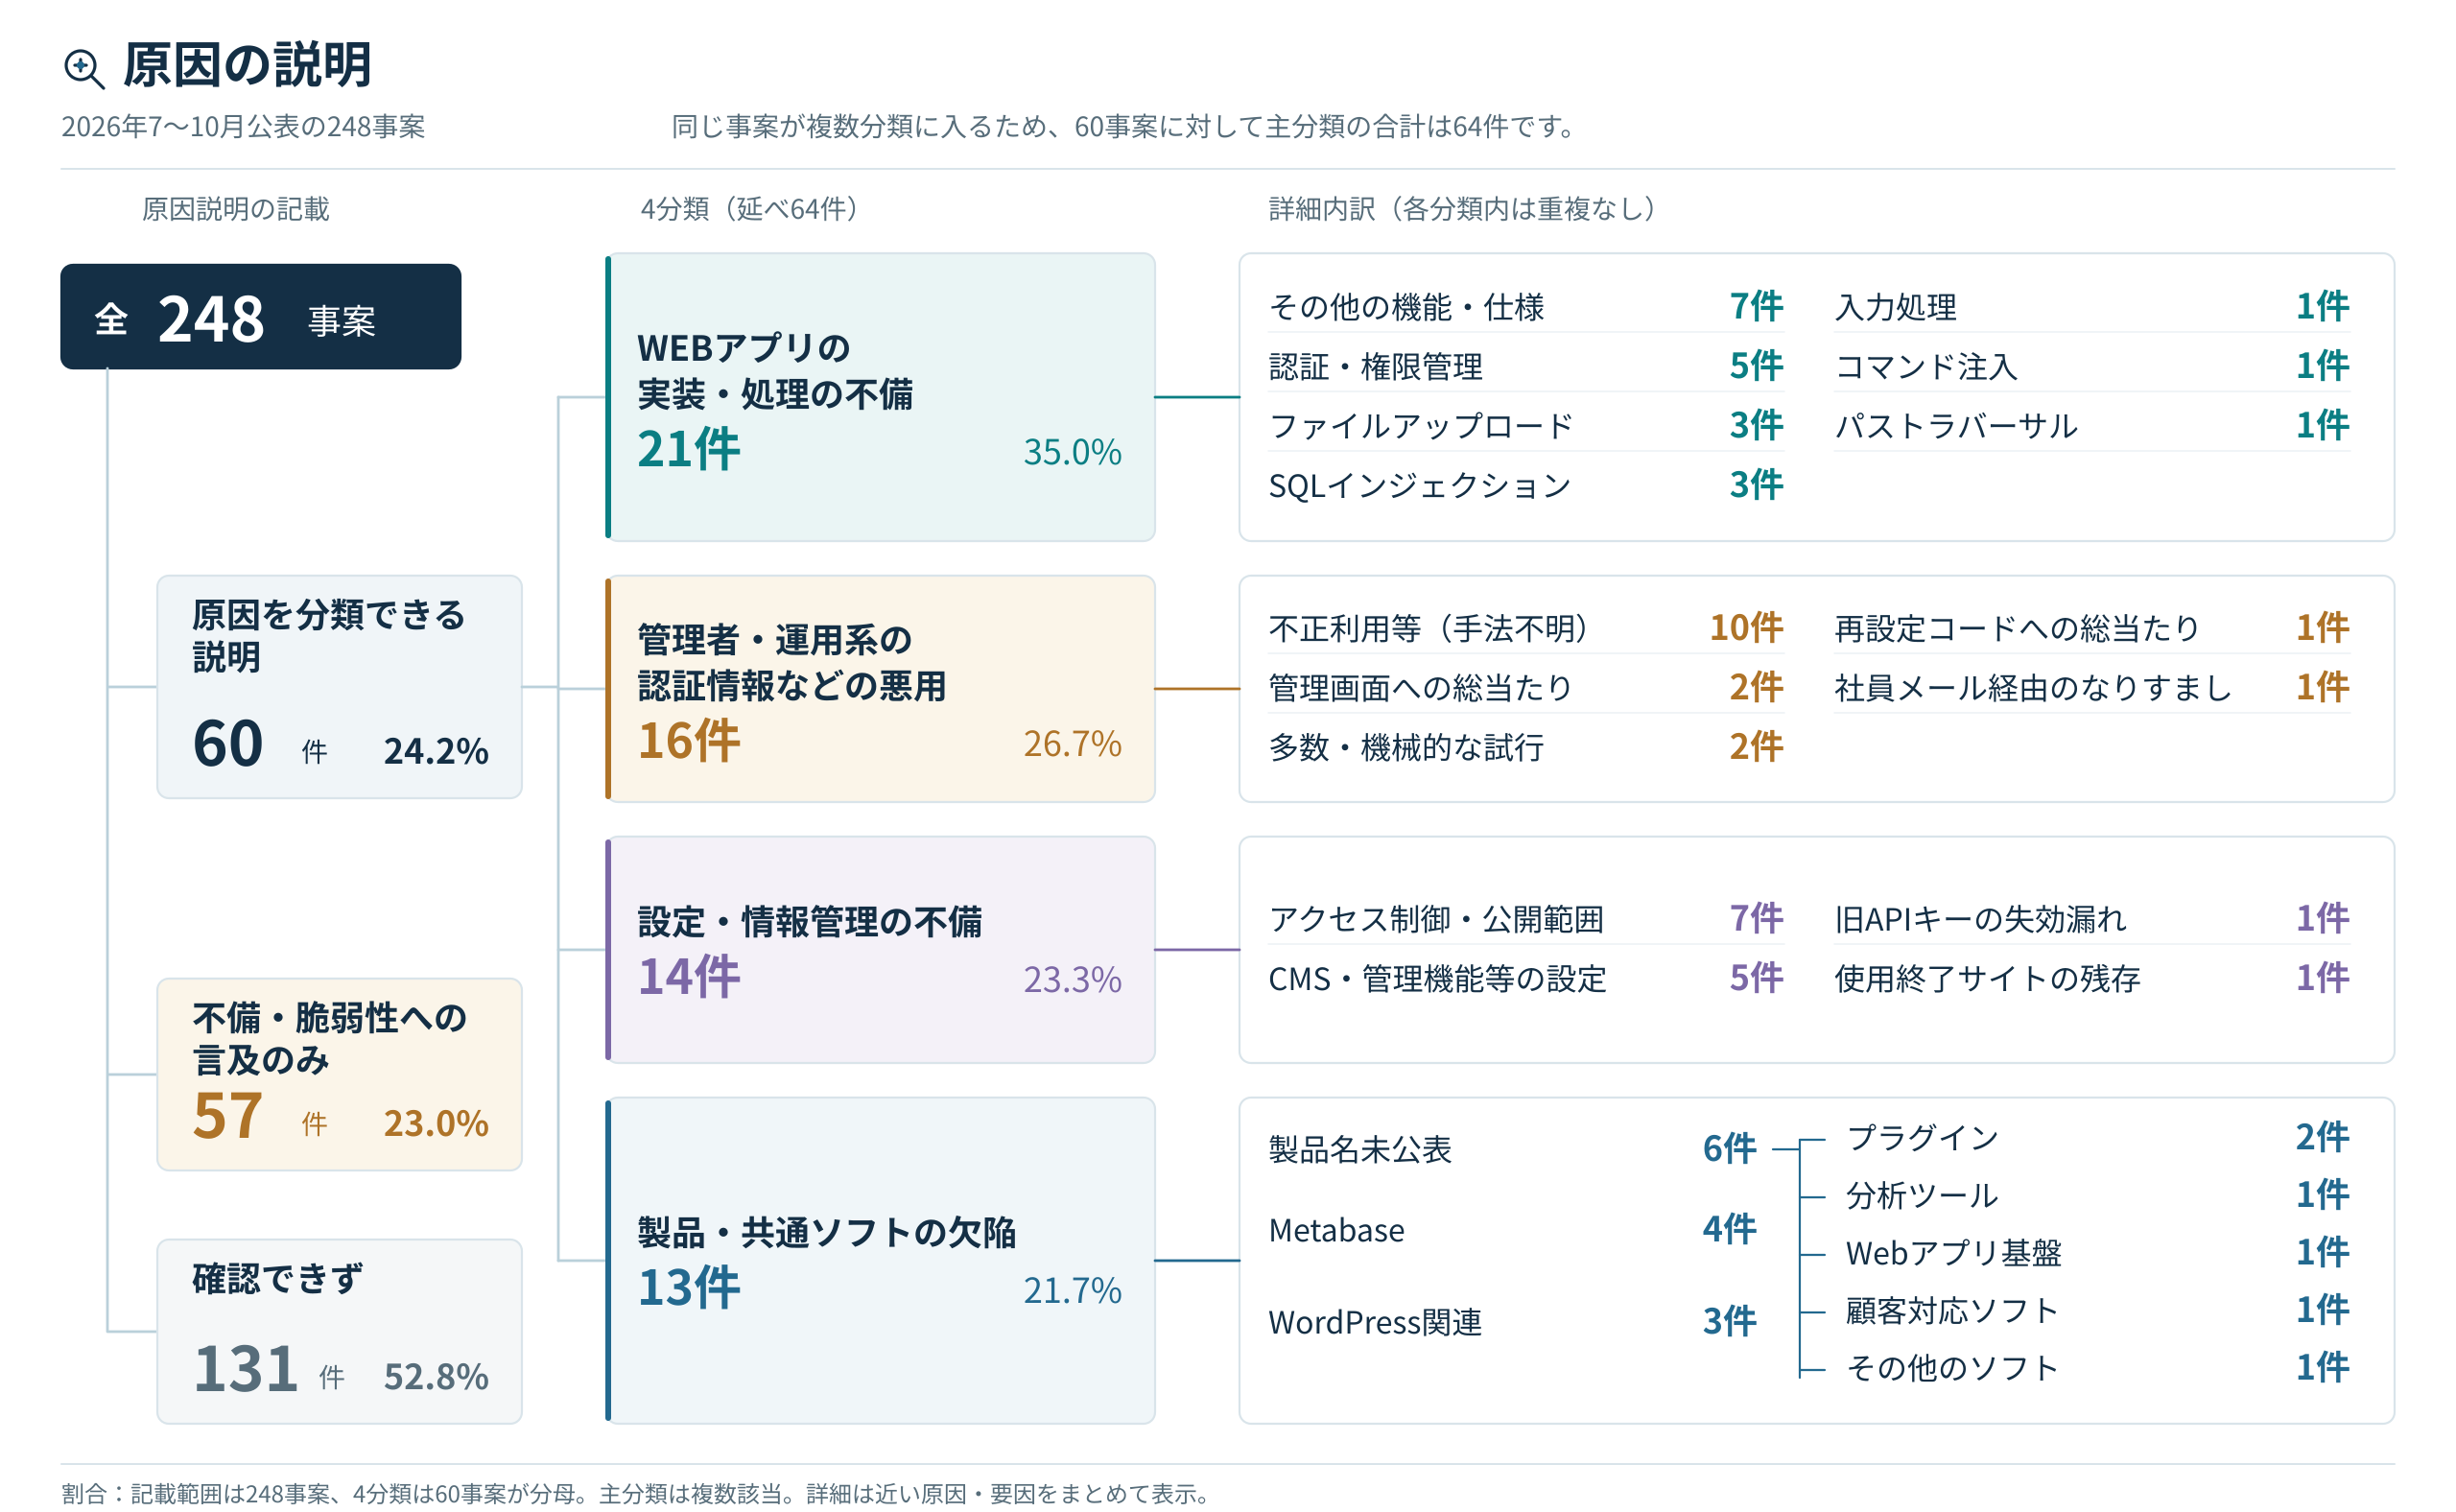
図6:原因の説明
次に、侵害されたシステム上での不正操作です。ここでは、内部情報の閲覧・取得(その可能性を含む)以外の不正操作を確認できた事例を集計しています。全体の約3割、73件でその記載を確認できました。なお、これらが全て攻撃者の意図した操作とは限らず、不正アクセス試行の中で異常動作を引き起こしてしまった事例も含まれているはずです。
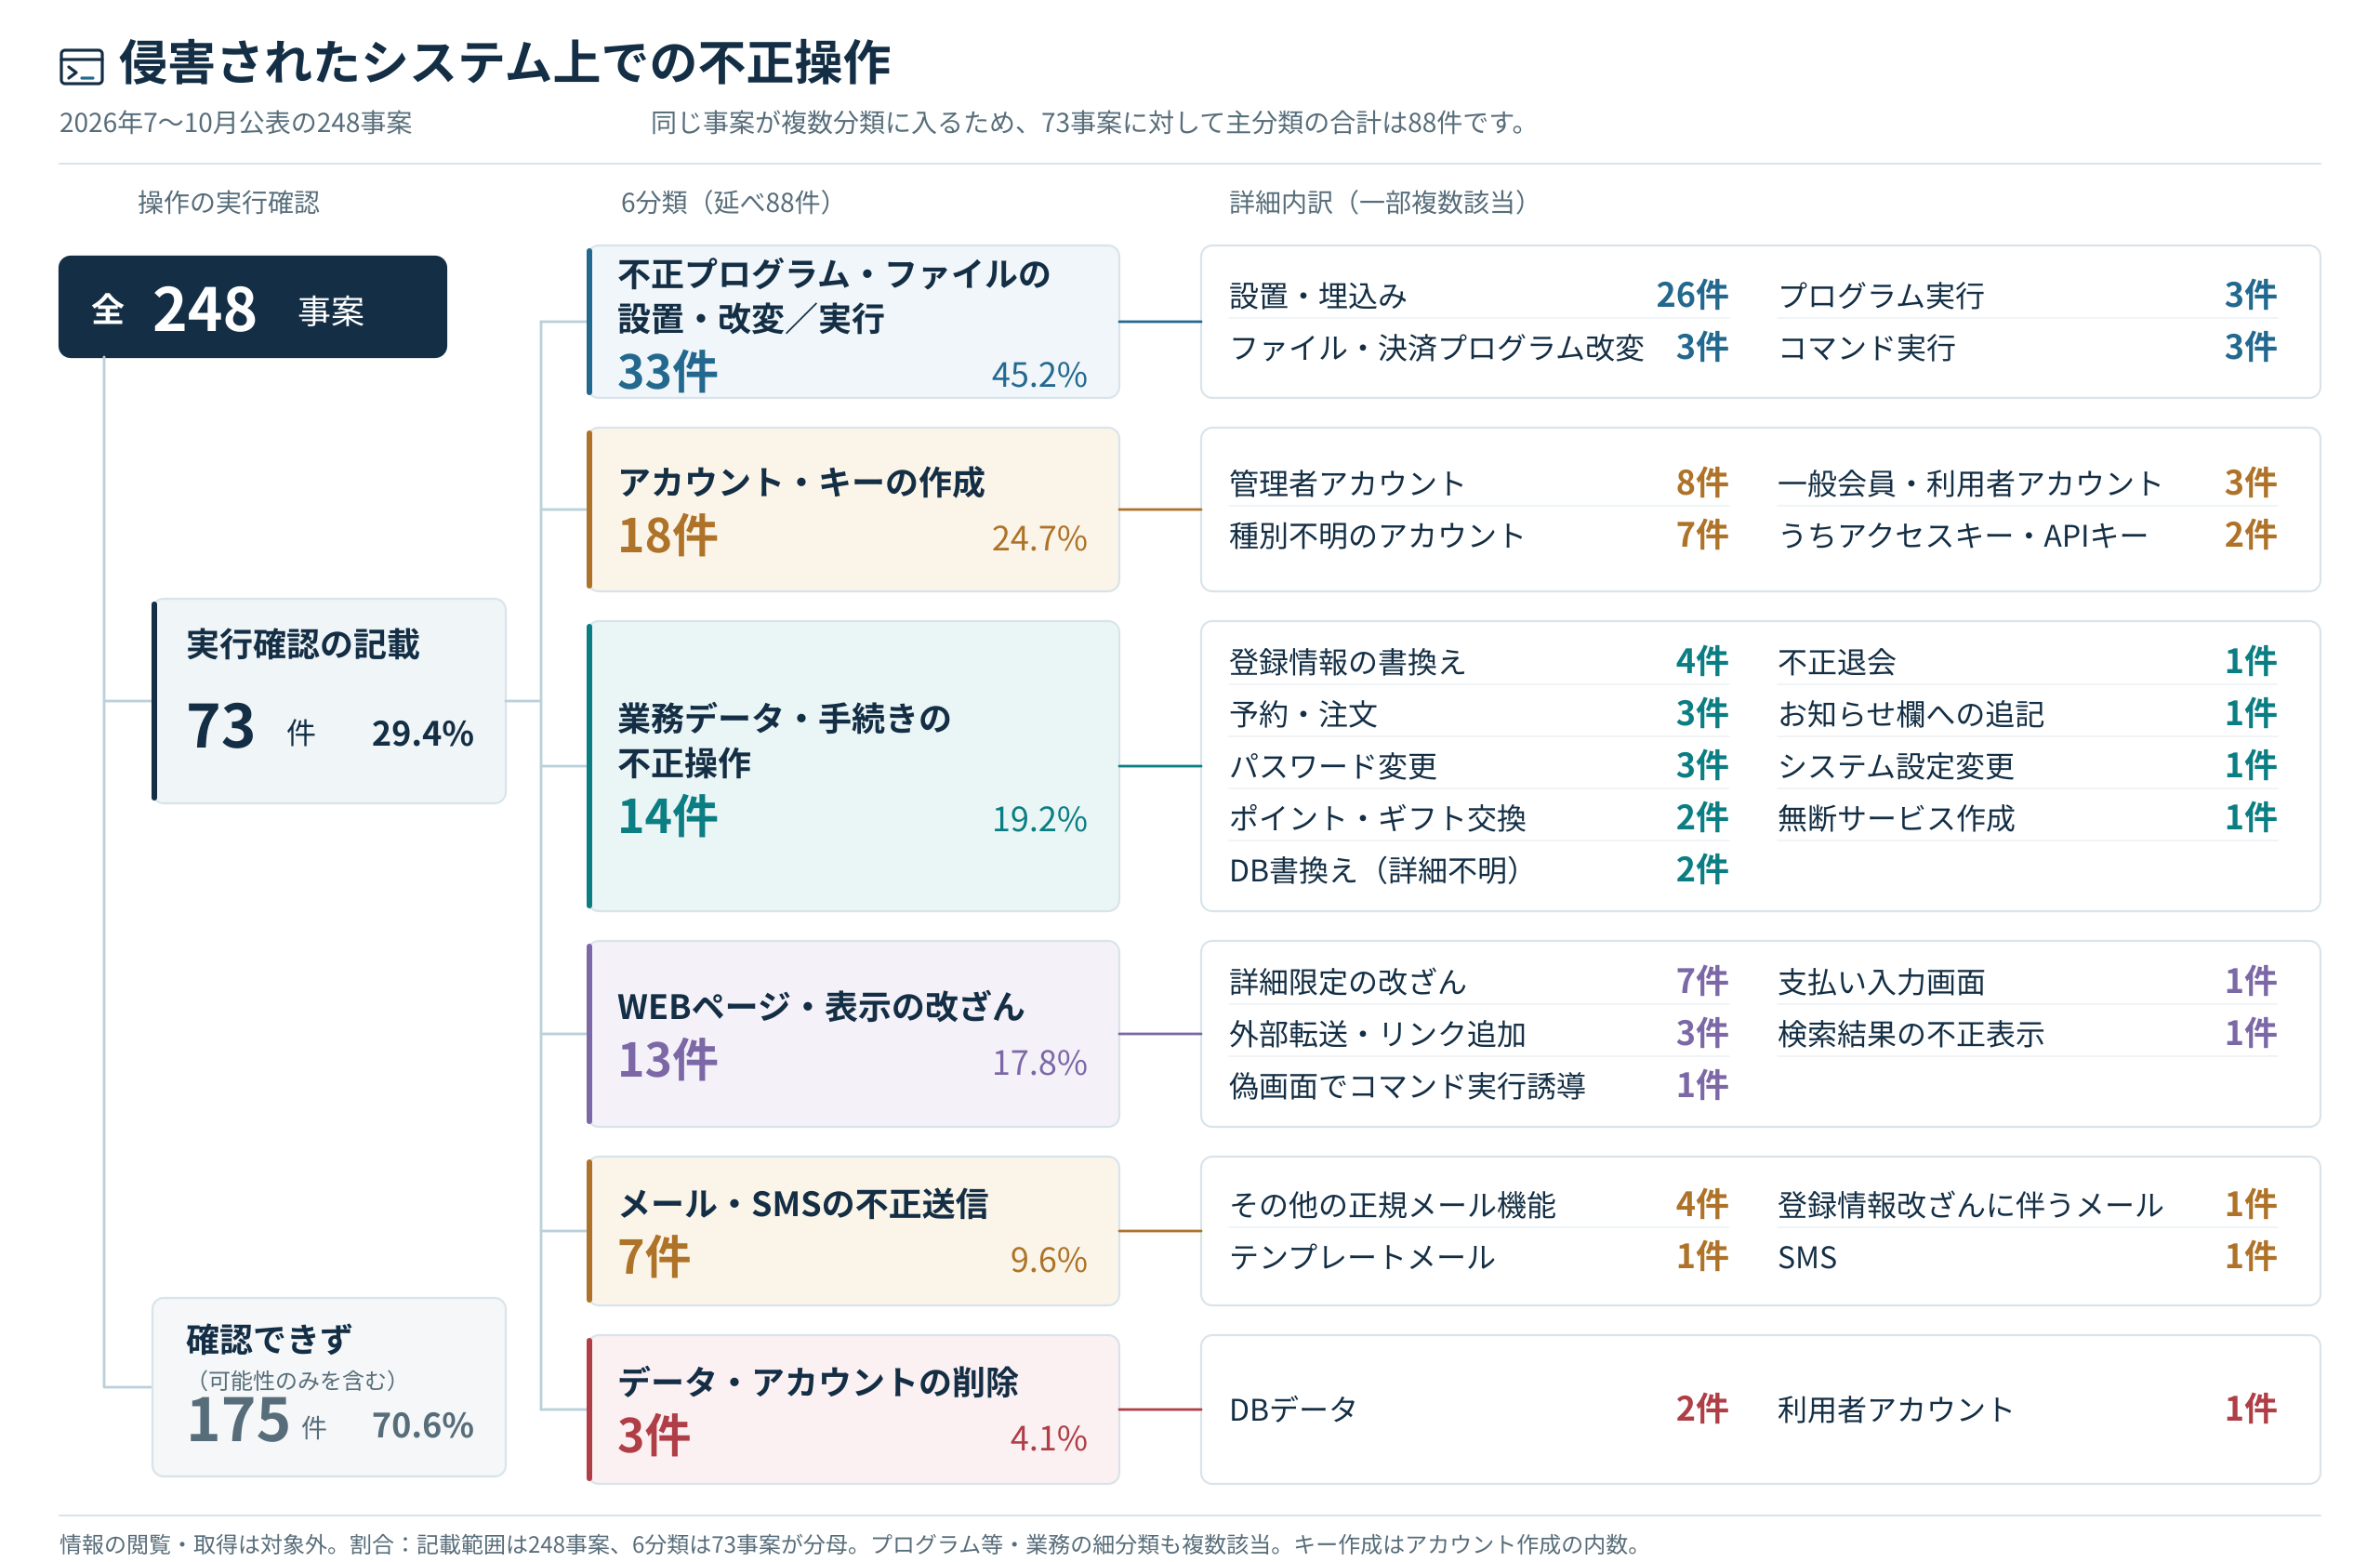
図7:侵害されたシステム上での不正操作
次に、システム上の操作から利用者への影響に視点を移します。図7と重複する事案も含め、不正アクセス後に利用者に影響する何らかの不正利用・悪用が確認されたとの記載がある事案は24件で、全体の約1割でした。
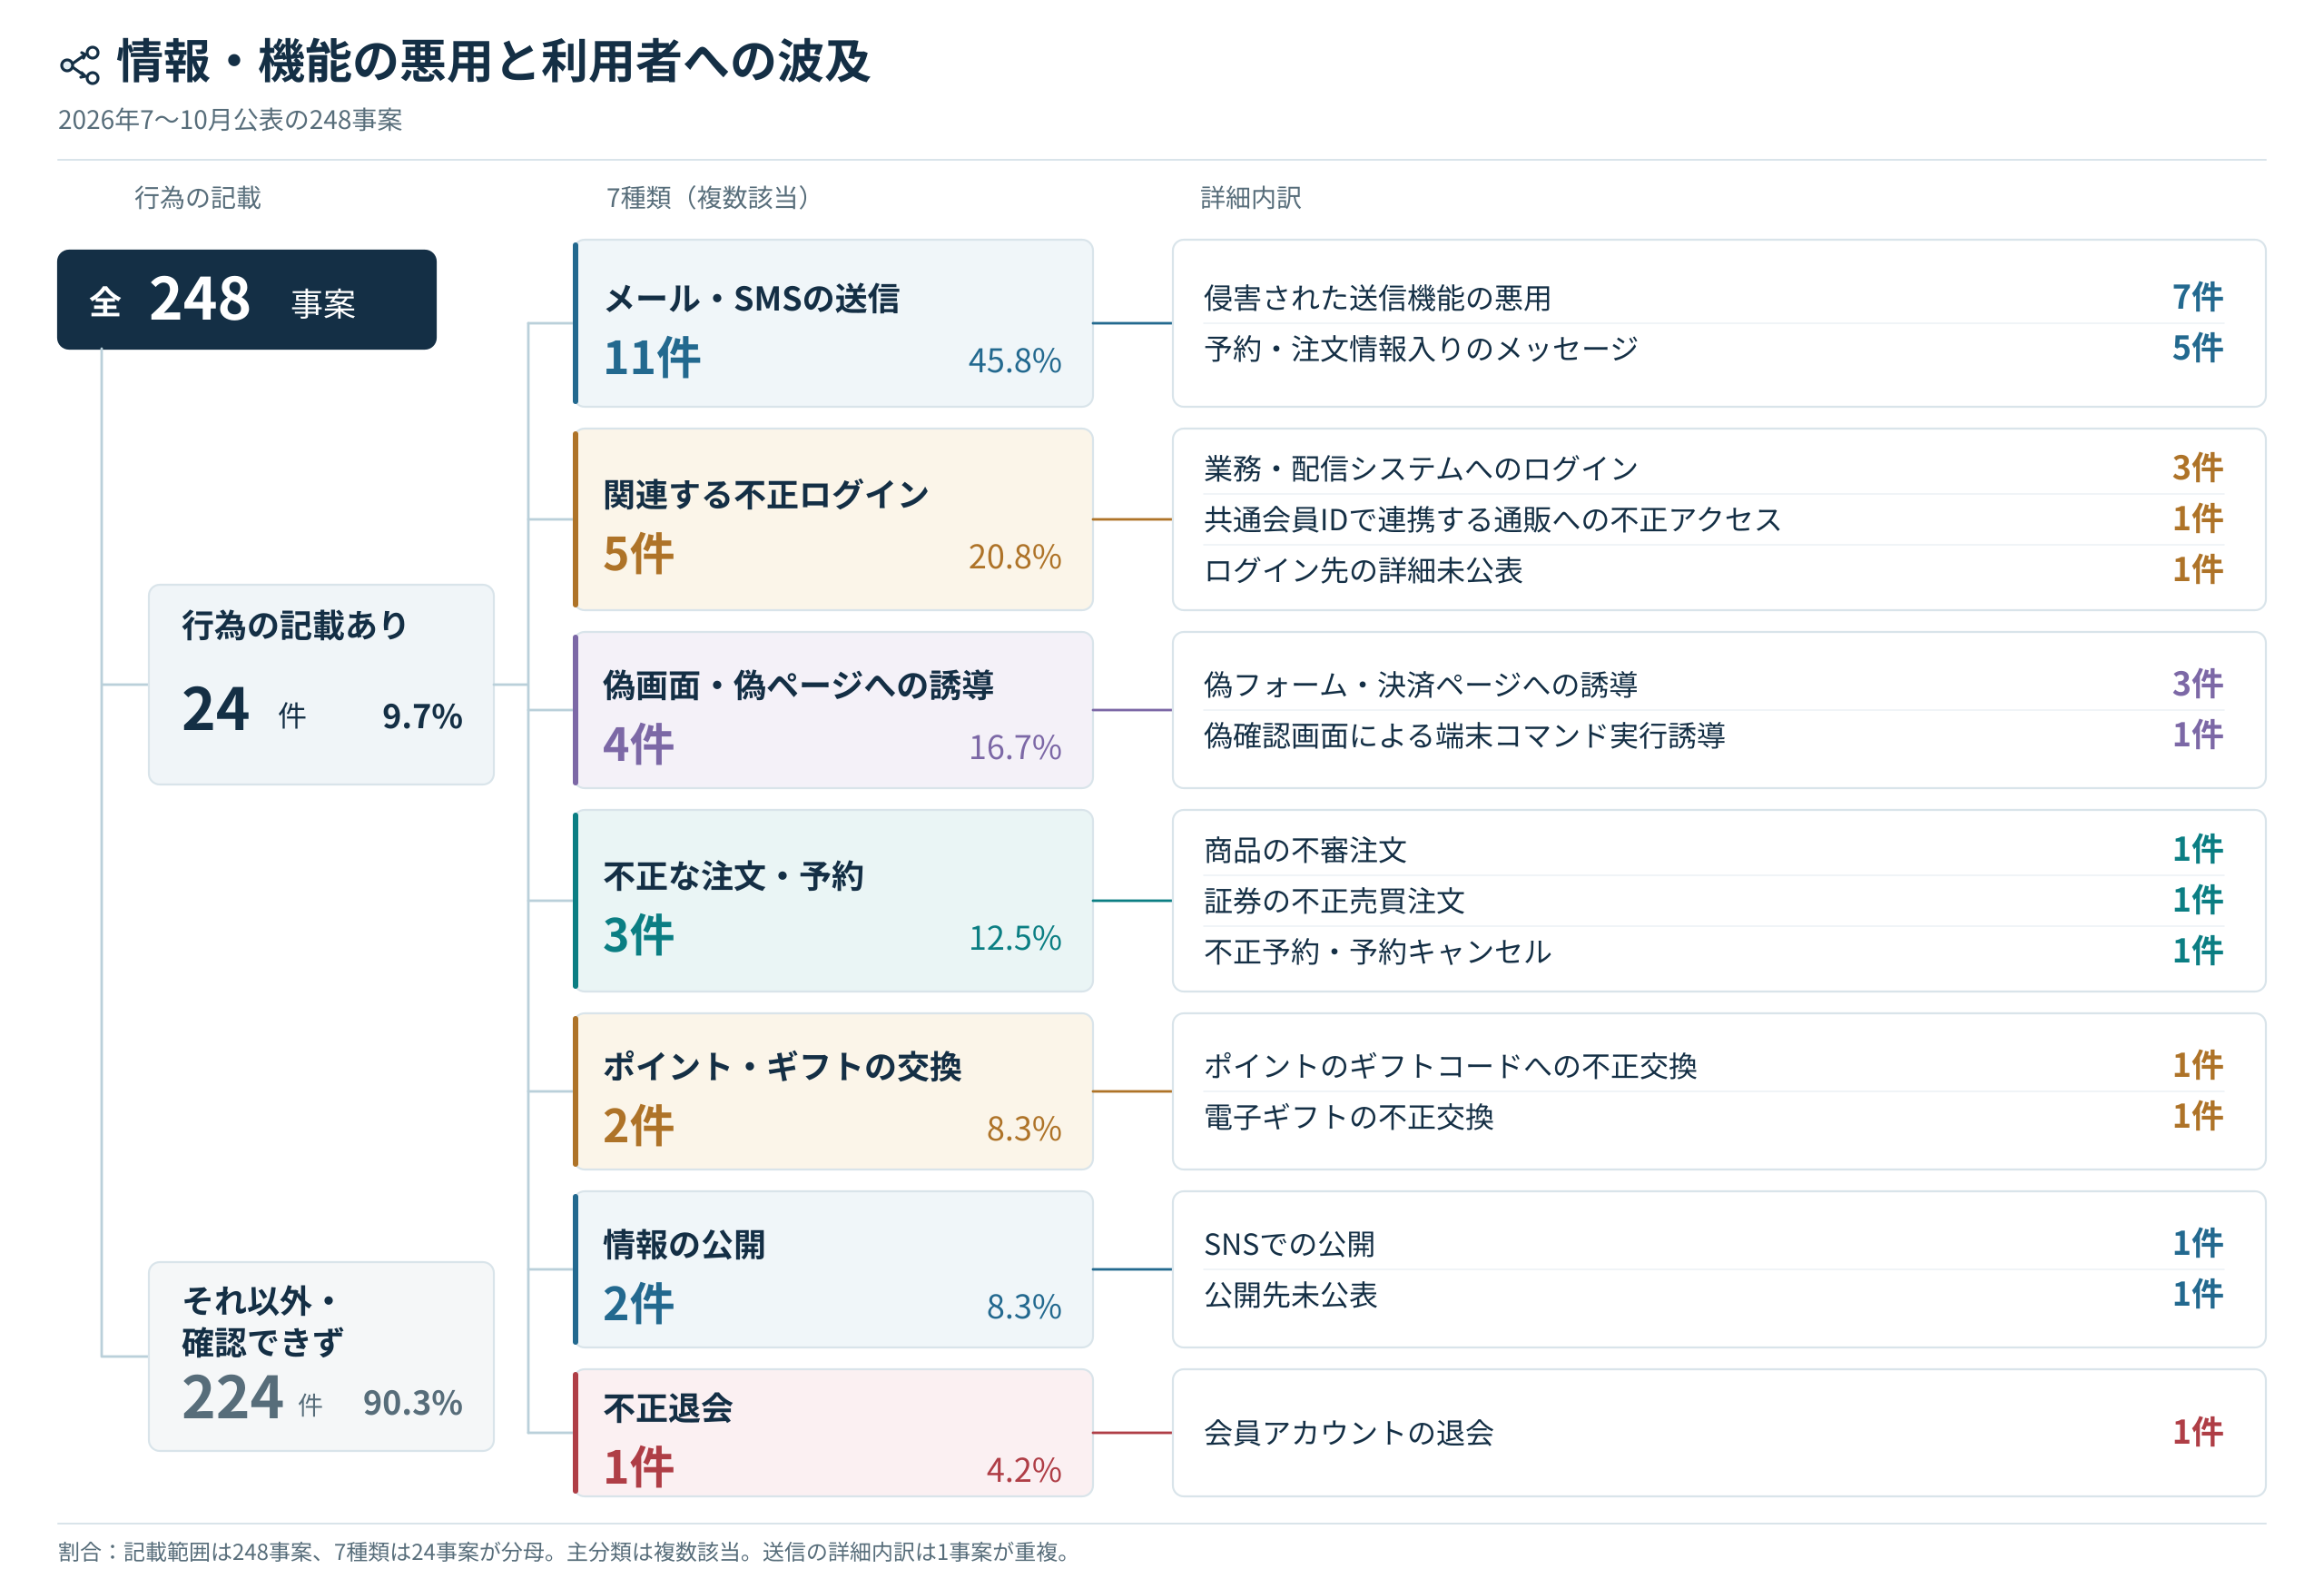
図8:情報・機能の悪用と利用者への波及
なお、以下は今回の不正アクセス被害を受けた宿泊予約サイトの利用履歴がある弊社社員に届いたメールです。本文中には実際に宿泊したホテル名や宿泊日、本人氏名が記載されており、窃取した情報が、フィッシングメールをより巧妙にするための材料として使われています。
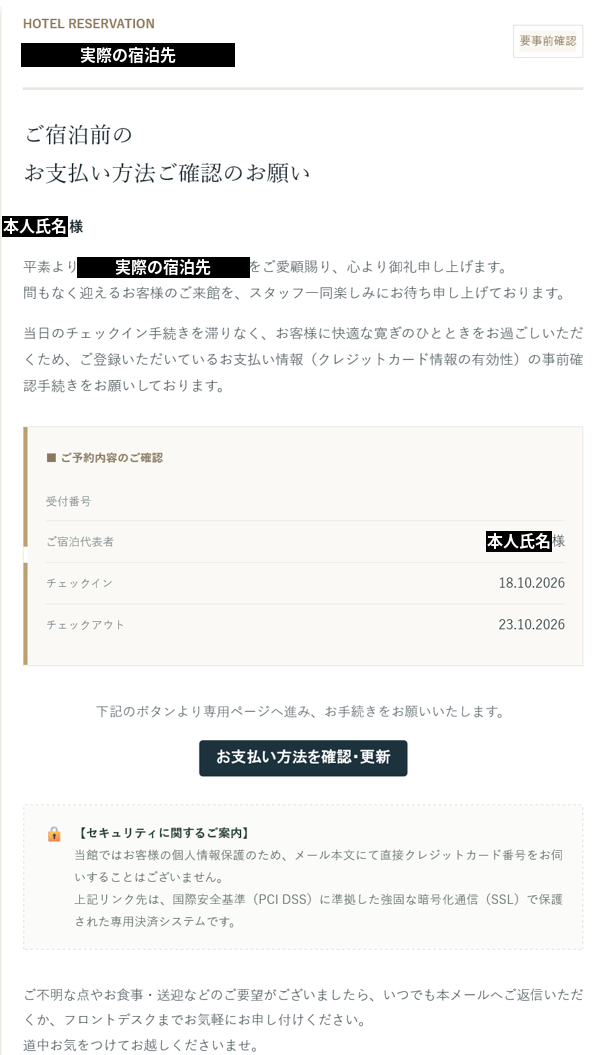
参考画像:宿泊予約に関する情報を記載し、カード情報の確認・更新に誘導するメール例
続いて、具体的な発覚のきっかけを確認できたのは全体の4割弱です。監視による検知に加え、高い負荷、不審な挙動、画面やデータの変化、外部からの通知、利用者の問い合わせなどがあります。「このメールは本物か」「身に覚えのない操作がある」という連絡も、侵害を調べる入口になります。ただし、何もないから攻撃を受けていないとは考えずに、常に警戒を行って下さい。
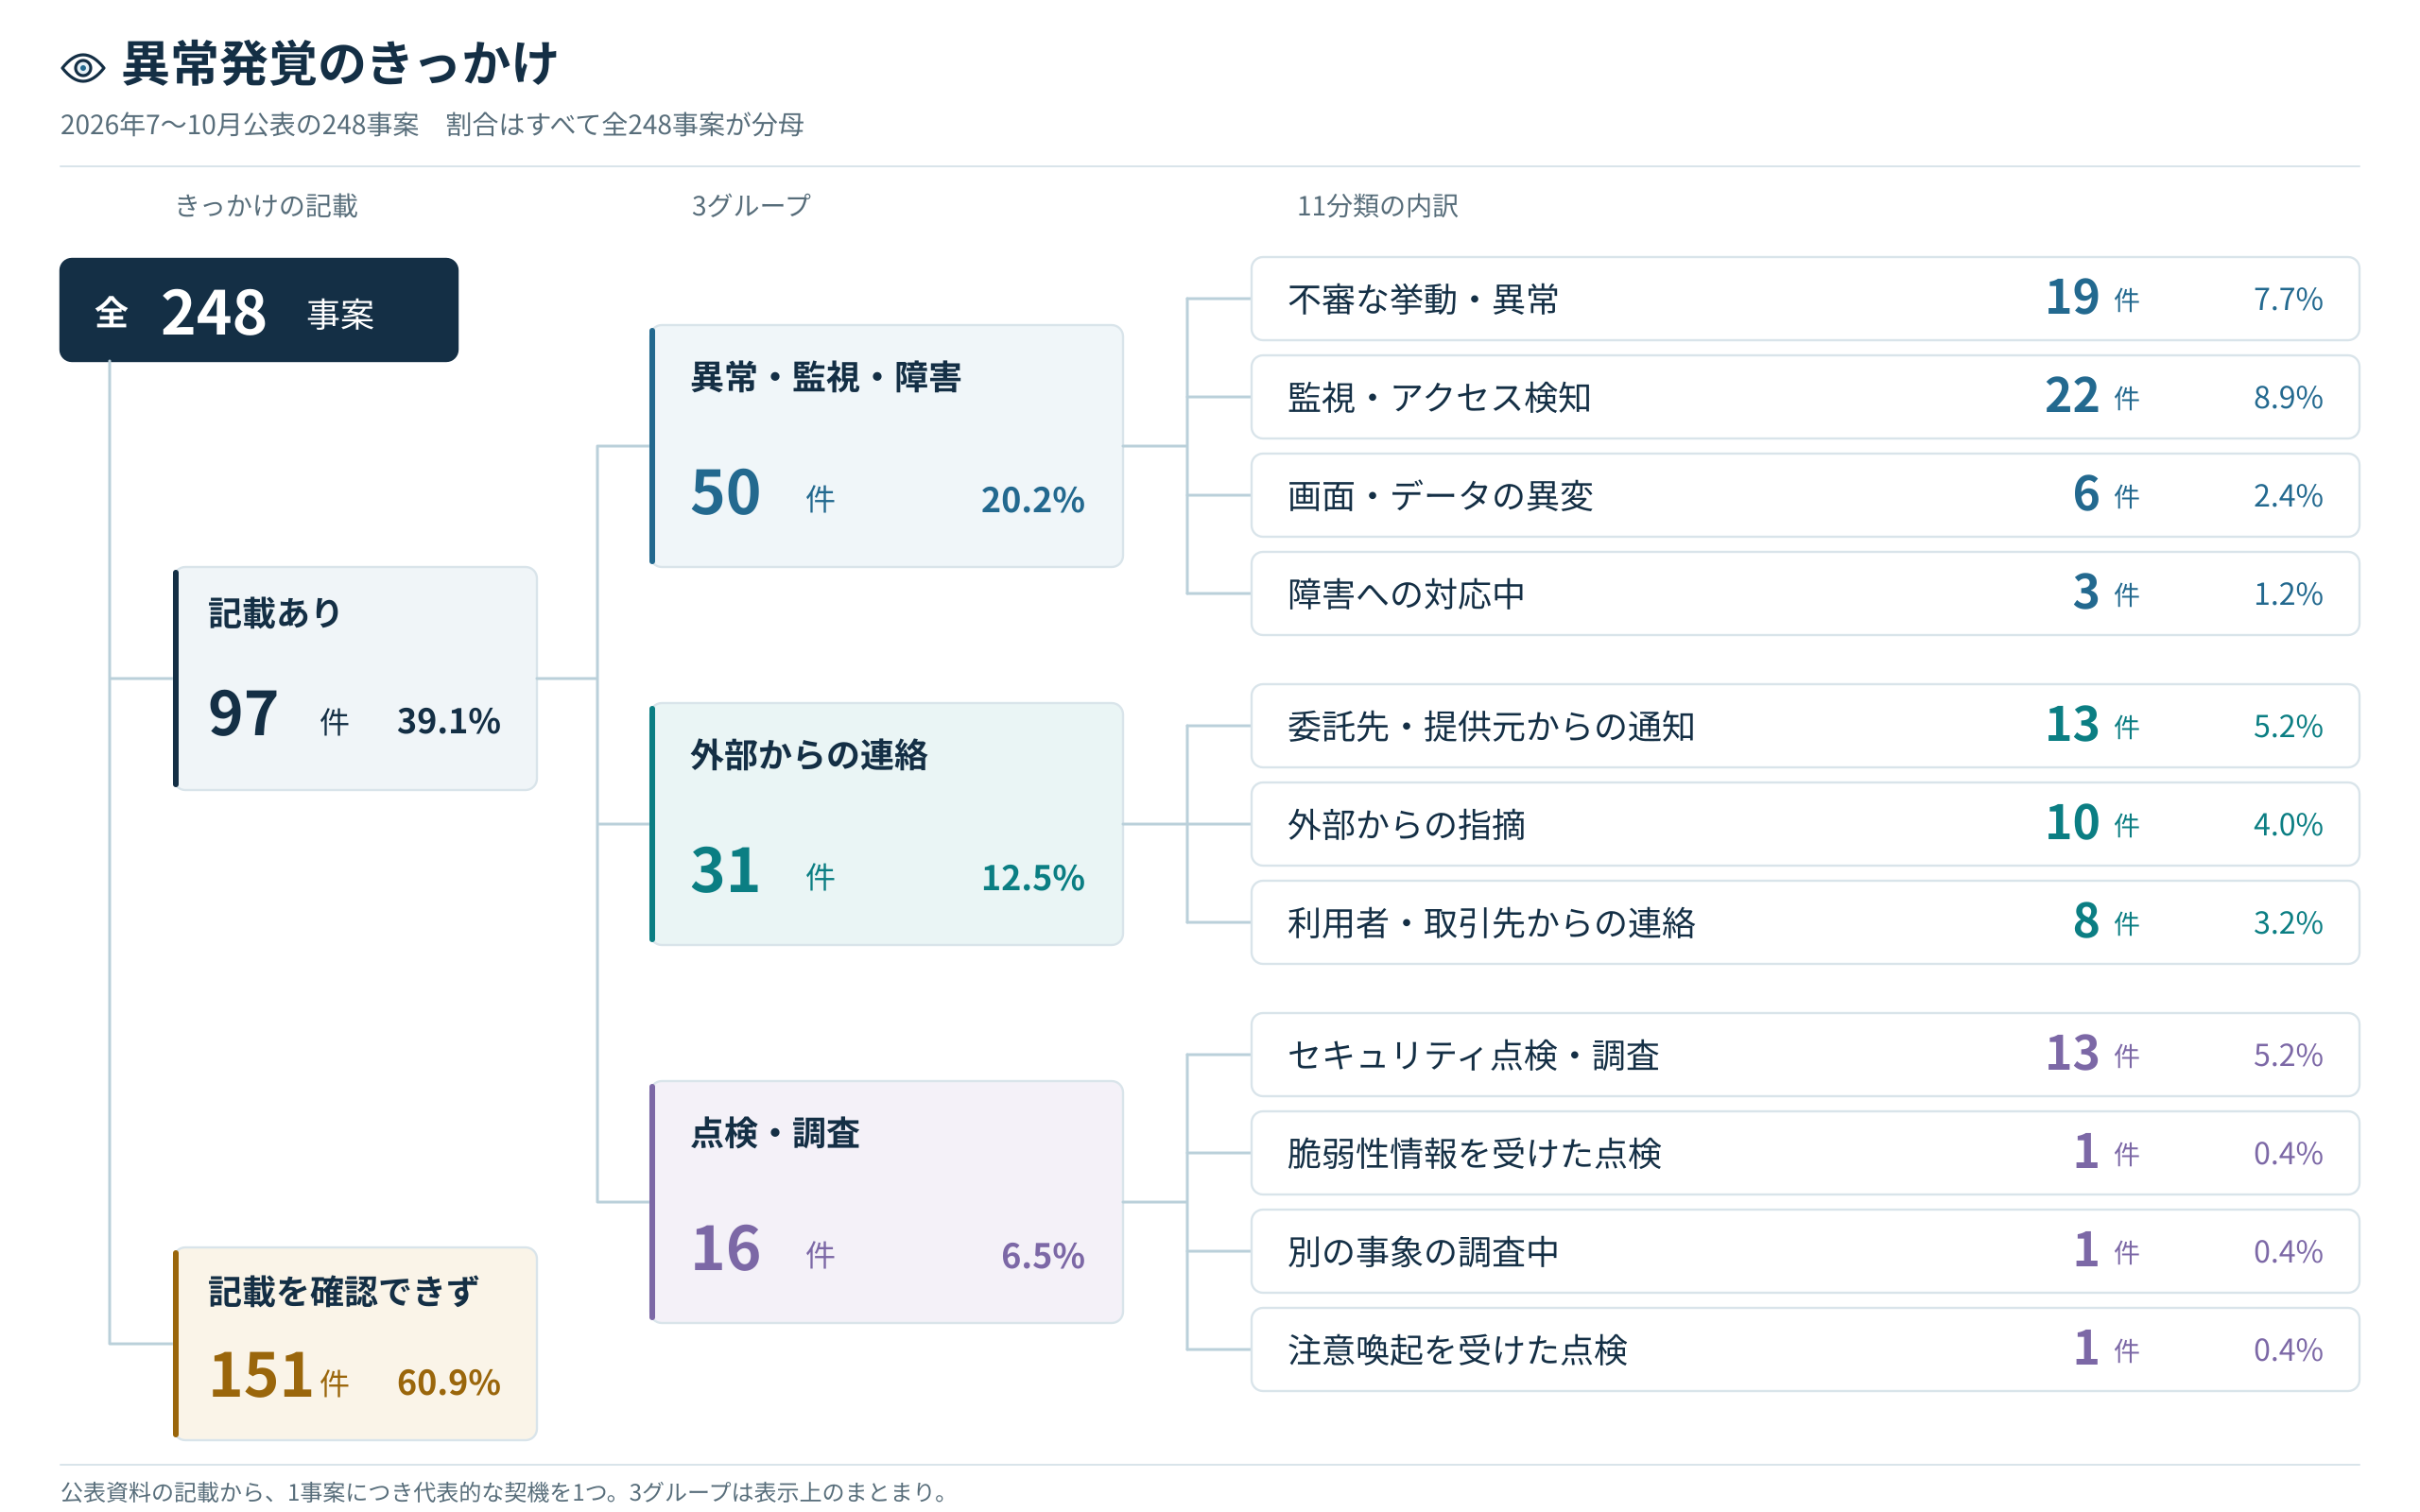
図9:異常発覚のきっかけ
公開情報をもとにした統計データの紹介は以上です。今回の集計では、原因や不正操作、発覚のきっかけなど、被害の詳細を公表いただいている事案も多く確認できました。こうした情報は、他の組織が同様の不備を探し、対策を進めるための重要な手掛かりになります。様々な葛藤の中で一部でも情報を公表いただいていることは非常にありがたく、前回の記事でも言及しましたが、今後さらにこうした情報の開示が広がることを期待しています。
■その他考察等
ここからは、これらの事例を踏まえ、今後の対策を考えるうえでの考察と私見を述べます。
■攻撃者の狙い、目的は
一連の情報の分析から、攻撃者の狙いは大きく三つあると考えています。
(1)情報の窃取と悪用
取得した情報をフィッシングや詐欺、他サイトへのリスト型攻撃に悪用するため、情報を集める目的です。現在の攻撃の中心はこれですが、稀なケースでは窃取した情報の第三者への売却目的もあると考えています。
(2)ポイントやギフトなどの金銭的価値の獲得
サイト内の機能を悪用し、ポイントやギフトなどを通じて金銭を得る目的です。今回の248事案のうち、ポイント・電子ギフトの不正交換発生を公表した事例は2件のみですが、それを標的にするような犯罪者テレグラムでの発言を弊社で確認しています。
(3)メール送信などに使える基盤の確保
侵害したシステムを、フィッシングメールをばらまくための基盤として使う目的です。今回集計したWEB不正アクセスでは、メール・SMS送信機能を悪用した不正送信が7事案で報告されています。それ以外にも、企業のメール送信基盤などが悪用された事案があり、両方を合わせると、7〜10月公表分で少なくとも14事案(7月4件、9月3件、10月7件)を確認しています。
■実行犯はどのようなグループか
筆者が思い描くのは、国家を背景とするAPT(標的型攻撃)グループやランサムウェアなどで長年活動してきたプロのサイバー攻撃者ではなく、ここ数年で新規参入した「野良のサイバー犯罪者」です。単独犯や不特定多数のグループではなく、手法や狙う対象が微妙に異なる、限定的な数の複数クラスタが存在するように感じています。
長らく活動していたプロの攻撃者ほど高い技術力や経験、リソースを持たないはずの彼らが、低コストで高性能なAIと融合し、長期に渡り放置されてきたシステムのさまざまな不備やセキュリティホールを高速で探り、突くことによってこれほどの被害を生んでしまった点は非常にショッキングです。
余談ですが、AI利用の広がりとともに、攻撃者の脇の甘さも目立ち始めています。これは新参のサイバー犯罪者だけでなく、比較的高度なスキルを持つAPTグループの一部にも見られる傾向だと感じています。以前は攻撃に使うインフラの隠蔽にも力を入れていた攻撃者が、最近は活動や身元を隠すための運用上の秘匿(OPSEC)を十分に徹底できていないように見えるのです。
その背景に、作業量の増加や組織の拡大に伴うオペレーションの不備があるのか、AIを使っているため特定されないであろうという慢心があるのかは、まだ分かりません。実際、AIの利用によって攻撃の手法や手順(TTPs)が似通い、侵害の痕跡(IOC)にもグループ固有の特徴が表れにくくなっている面があります。そのため、活動の手掛かりが見えても、それを特定のグループに結び付けることは難しくなっていると考えています。
■10月以降に被害が急増した理由
被害急増の理由は、現時点では明確ではありません。一つの要因で単純に説明できるものではないと思いますが、低コストで高性能なAIの普及は主要因の一つと考えています。個人的には、特に2026年初頭前後からのAIの性能向上によって、「コーディング能力≒サイバー攻撃能力」だけでなく、自律的な判断能力や作業品質も高まったことが、大きく寄与している感覚があります。端的に言えば、指示したコンピュータ上の作業をミスなくこなせる範囲・速度・品質が、人間以上になったという感覚です。
そして、サイバー犯罪者は、まず試験的な攻撃を限定的な範囲で行い、そこで成果が見込めると判断すると、一気に対象を広げて情報の窃取や収益化に動きます。その成功を見た別のグループが模倣し、被害が急拡大することは、過去何度も事例があります。今回も、こうした試行(4~7月)から本格的な悪用への移行と模倣(8月以降)が重なっているのではないかと考えています。
■日本のみを標的とした活動か
一般論として、AIを悪用したサイバー攻撃は国内外を問わず多く行われています。今回のWEBシステムへの不正アクセスについても、海外に対しても攻撃を行っているグループは存在しますが、その一部が日本に特化した集中的な攻撃を行い、とりわけ多くの被害を出していると考えています。
AIを使った攻撃で高い成果を得るには、対象に応じて情報の収集・分析から攻撃に至るまでの手順や、AIが使うツールを整備・調整する、いわゆるハーネスエンジニアリングが必要であり、日本のサイトの構造やビジネス習慣に合わせて、こうした仕組みを作り込んでいることは十分考えられます。また、情報の取得から換金・収益化までの流れも組み立てる必要があることから、特定の国に集中して攻撃することには合理性があると見ています。
なお、筆者が調査した範囲では、AIを悪用したサイバー攻撃による大小さまざまな被害がこれほど広範囲に相次ぎ、連日のように報道され、政府や企業が対応に追われるなど社会問題化している状況は、日本以外では確認できていません。日本は、こうした状況を世界でも初めて経験している国なのかもしれません。
■被害がここまで続く理由
現在、国内の多くのWEBサイトでは、脆弱性診断やWAFの導入などの対策が行われています。被害を受けた企業の中には、セキュリティ対策に特に力を入れていた企業もあり、「何もしていなかった」とは一概に言えません。
それでも、なぜこれほど多くの被害が続いているのでしょうか。原因はまだ分かりませんが、セキュリティ診断の対象範囲や深さ、種別、パターンが十分でなかった、問題に気づいていてもリスク評価の結果として対応を見送っていた、管理対象から漏れたシステムがあったなど、さまざまな要因が絡み合っている可能性があります。
こうした構造的な要因を明らかにするため、被害を受けた企業と、攻撃を受けても事故を防ぐことができた企業の双方に広くヒアリング・調査を行い、次の攻撃の波に備えるべきだと考えています。
■まとめ
今回の一連のWEBシステムへの不正アクセスは、三つの想定外を明らかにしました。
一つ目は、AIの性能向上とその悪用が実害につながるまでの速さ、二つ目は、AIによる攻撃の脅威として、高度で巧妙な手法ではなく、認証やアクセス制御、実装・設定などの基礎的な不備が侵害につながっていることです。そして三つ目は、長年にわたりさまざまなセキュリティ対策を進めてきたはずの社会に、それでもこれほど多くの不備が残っていたことです。現在はその照準がWEBシステムに向いていますが、対象となり得るITシステムは他にも多く存在し、同様の流れが拡大し、より深刻な社会影響につながることを懸念しています。
そして、これらの状況は、攻撃者によるAIの活用が先行し、長年なんとか保たれてきた攻守のバランスが崩れつつあることを示しているように感じています。これまで、人間同士の攻防を前提としたセキュリティ対策のガイドラインや慣習が、約20年にわたって続いてきました。今まさに、それらを抜本的に見直すべき時期に来ていると考えます。ただし、システムやルールの変更、新しい方針の検討から整備、普及までには、非常に長い時間を要するでしょう。
それまでの間、各社が行える暫定的な対策として、まずはリスクの高いインターネット公開資産を削減し、スリム化・断捨離することが重要です。そのうえで、残ったシステムに対しては、AIを活用し、外部からのブラックボックステストと、設定・コードレビューの両面からセキュリティリスクを確認する必要があります。中長期的には、セキュリティを考慮したシステムの再構築やアーキテクチャの刷新も必要になるかもしれません。
AIはここ数年、さまざまな利便性や恩恵をもたらしてきました。しかし、ここに来てAIの負の側面が急速に顕在化し、私たちは過去にない極めて大きな難題を突きつけられているようにも感じています。
フォローしませんか?