相次ぐWEBシステムからの情報漏洩事案について

1.記事概要
国内の法人・企業が運営するWEBシステムからの情報漏洩が相次いでいます。後述の通り過去のサイバー攻撃と異なる点が多いため、セキュリティ専門家間でも事件に関する解釈が一部揺らいでいます。また、被害公表においても「不正アクセス」「個人情報◯◯件漏洩」といった概要の説明はあっても、他組織が自社システムを点検するために必要な情報は限られています。
こういった状況を強く不安に感じつつも、情報がなく対応に苦慮されている組織も多いことから、本記事では2026年10月6日時点で判明している被害や攻撃手法などの情報をまとめ公開します。なお、本記事は、伊藤忠サイバー&インテリジェンス株式会社様、株式会社セキュアスカイ・テクノロジー様から大変貴重な情報をご提供いただくことで、公開が実現しました。この場を借りて厚く御礼申し上げます。
冒頭、導入が続くためお時間のない方は 「6.対応事案から捉える攻撃手法 」のパートをご確認ください。
2.被害傾向
まず、筆者がいまの一連の事件と類似の特徴を持つと判断し集計している件数の推移をご覧ください。
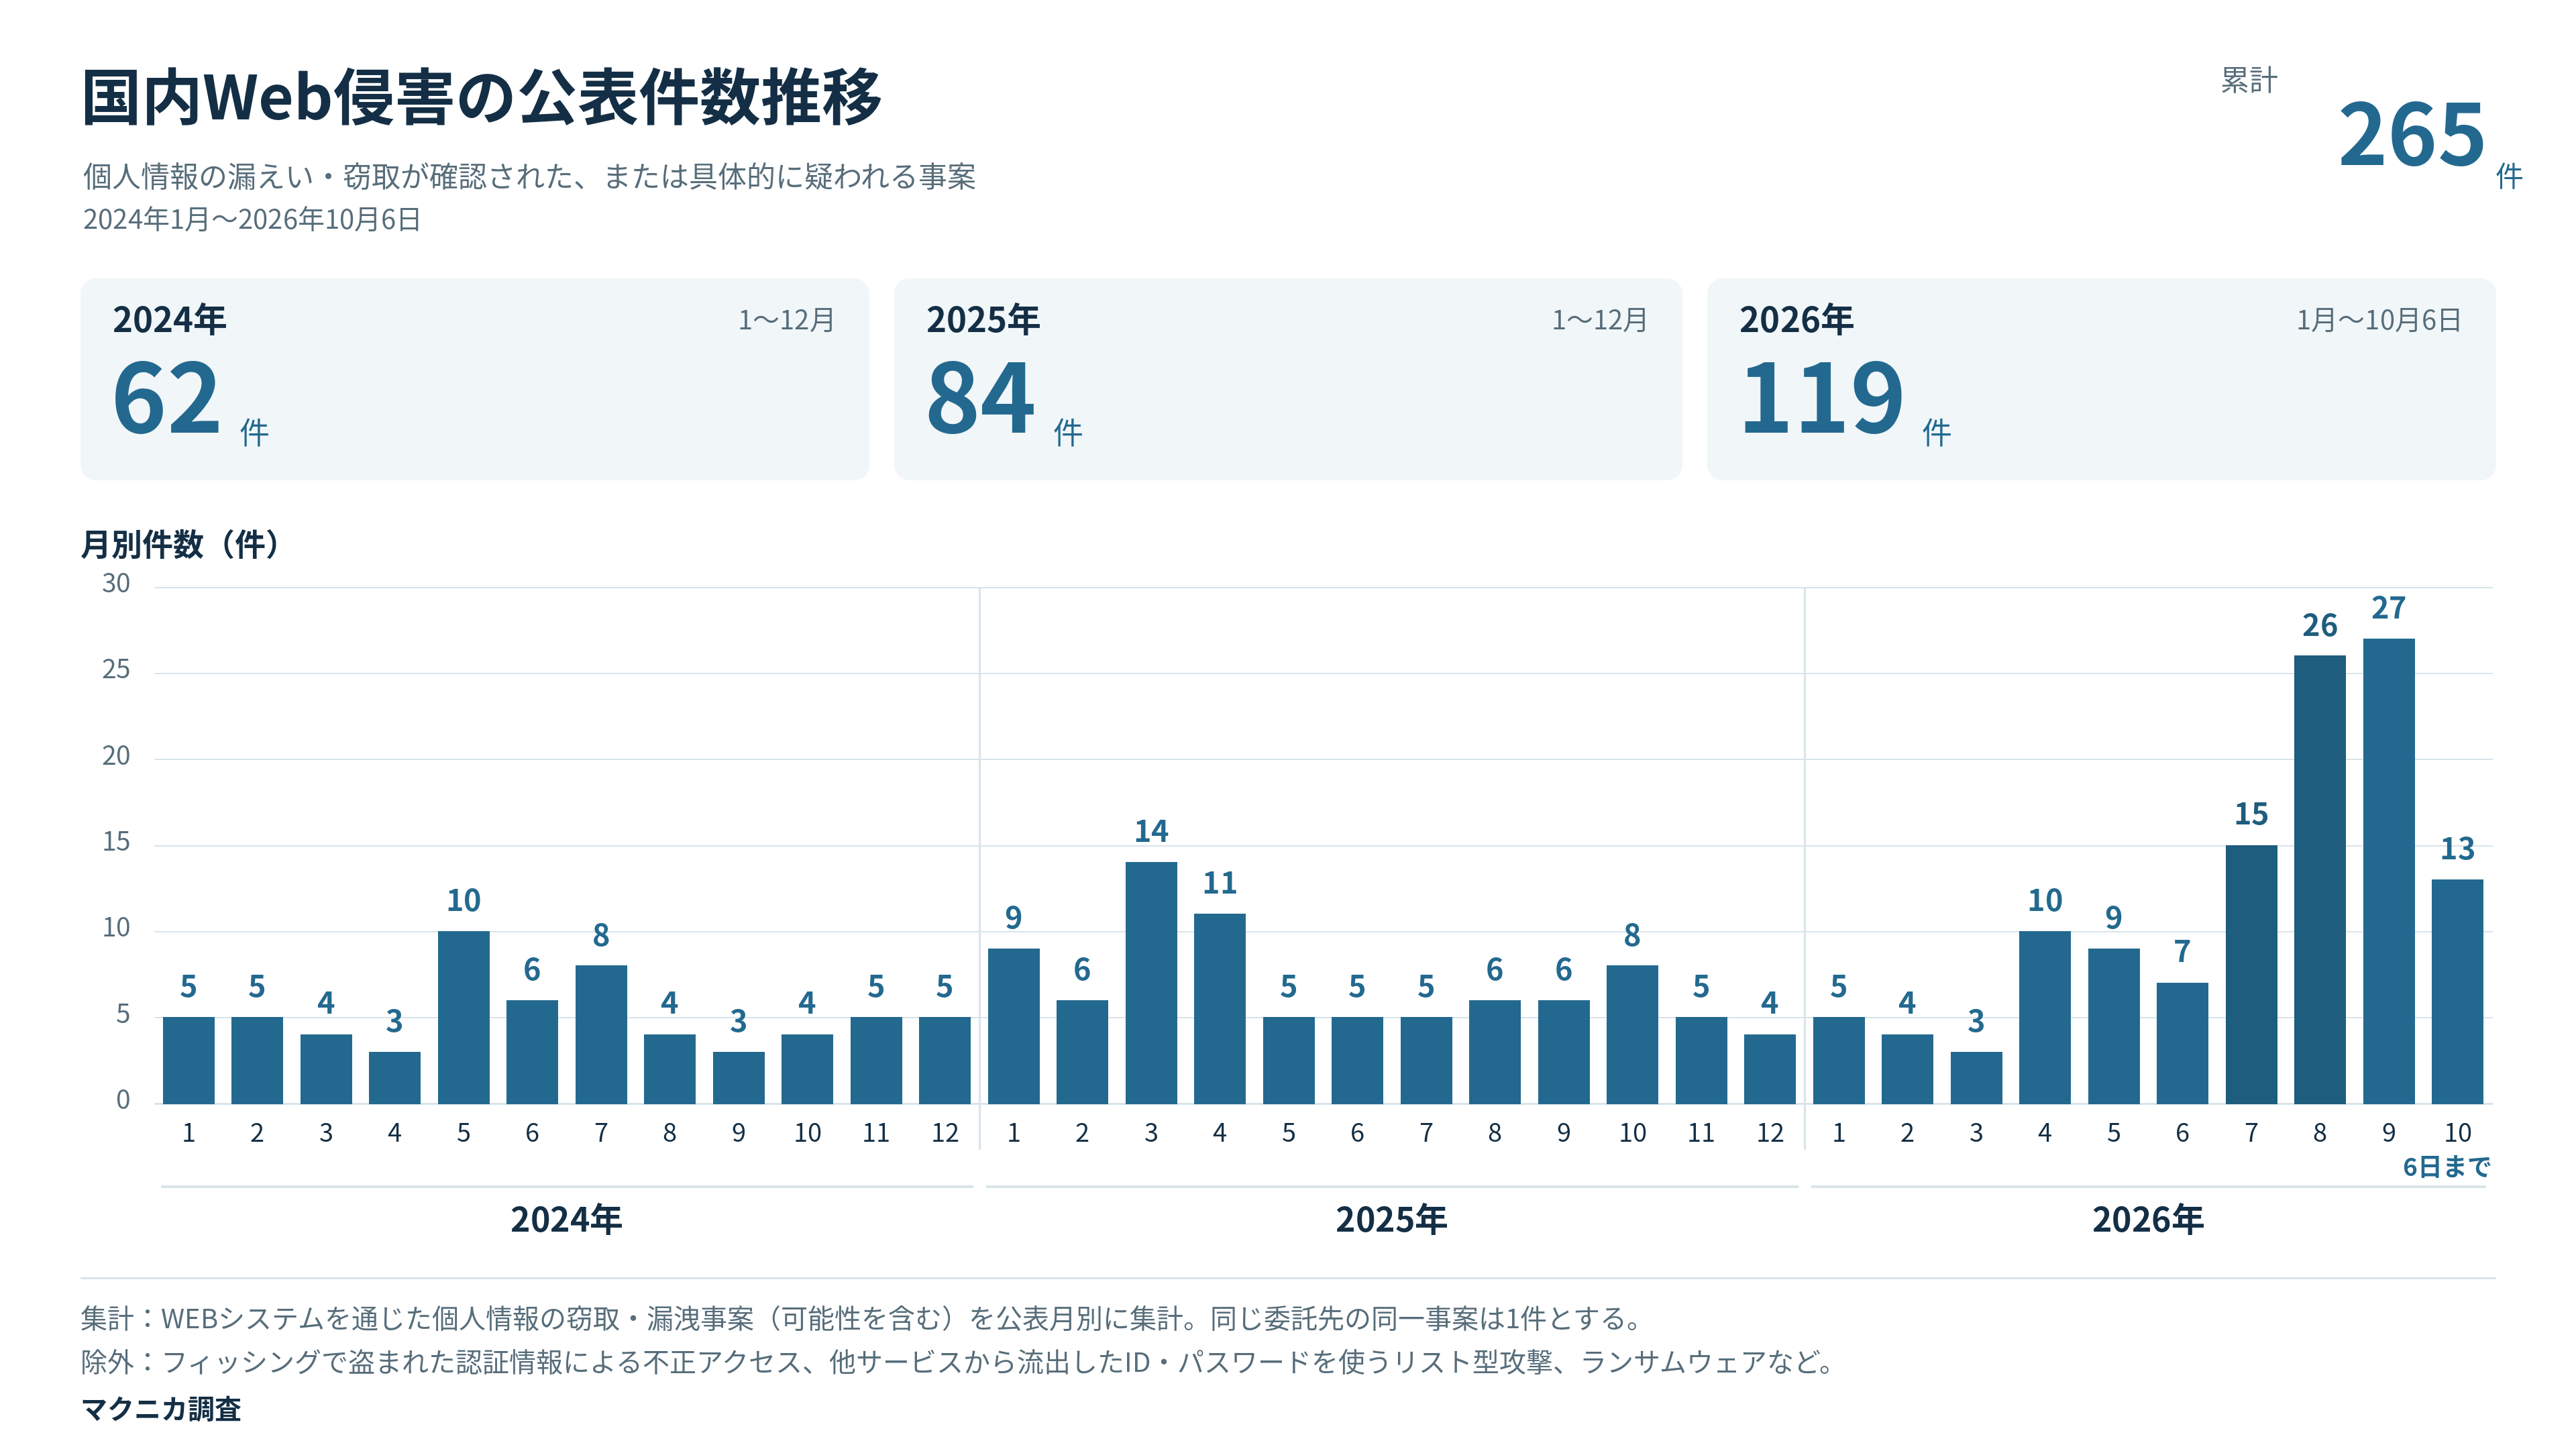
図1 国内Web侵害の公表件数推移
2024年は62件、2025年は84件、今年は10月6日時点で119件となり、合計265件です。なかでも、今年7月以降の増加が目立ちます。今年公表された119件のうち、約68%にあたる81件が7月以降に公表されており、全期間34か月分の合計265件の約31%にあたります。筆者は日系企業のセキュリティインシデントを長年追跡・分析していますが、違和感を感じ始めたのもまさに7月頃でした。WEBシステムからの個人情報漏洩がこれほど続発した記憶はなく、率直にいえば、これまでとは違う異常な事態が生じていると感じています。
上記件数の集計対象は、2024年1月から2026年10月6日までに公表された、国内法人が運営するWEBシステムを通じた個人情報の窃取・漏洩事案です。非公開事案は含めておらず公開情報のみを調査対象としています。同じ委託先の一つの事案について複数の利用企業が被害を公表した場合は、委託先事案のみを集計し、まとめて1件としています。
また、今回事案とは異なる攻撃グループ・クラスタが背後にいると筆者が考える事案の場合はWEBシステムからの情報漏洩であっても集計・分析から除外しています。例えばホテル業界を標的とするフィッシングにより予約管理系WEBシステムへ不正アクセスするケースや、他サービスから流出したID/パスワードを使ってサイト利用者アカウントへ不正アクセスを試みるリスト型攻撃などです。もちろん、ランサムウェアについても除外をしています。
3.被害をうけているサイト種別傾向
従来、WEBシステムを狙う攻撃では、ECサイトからクレジットカード情報を盗む被害が目立っていましたが、現在は多種多様なWEBシステムが標的となっています。被害を受けたサイトやサービスを用途別に整理したものが、次の図です。
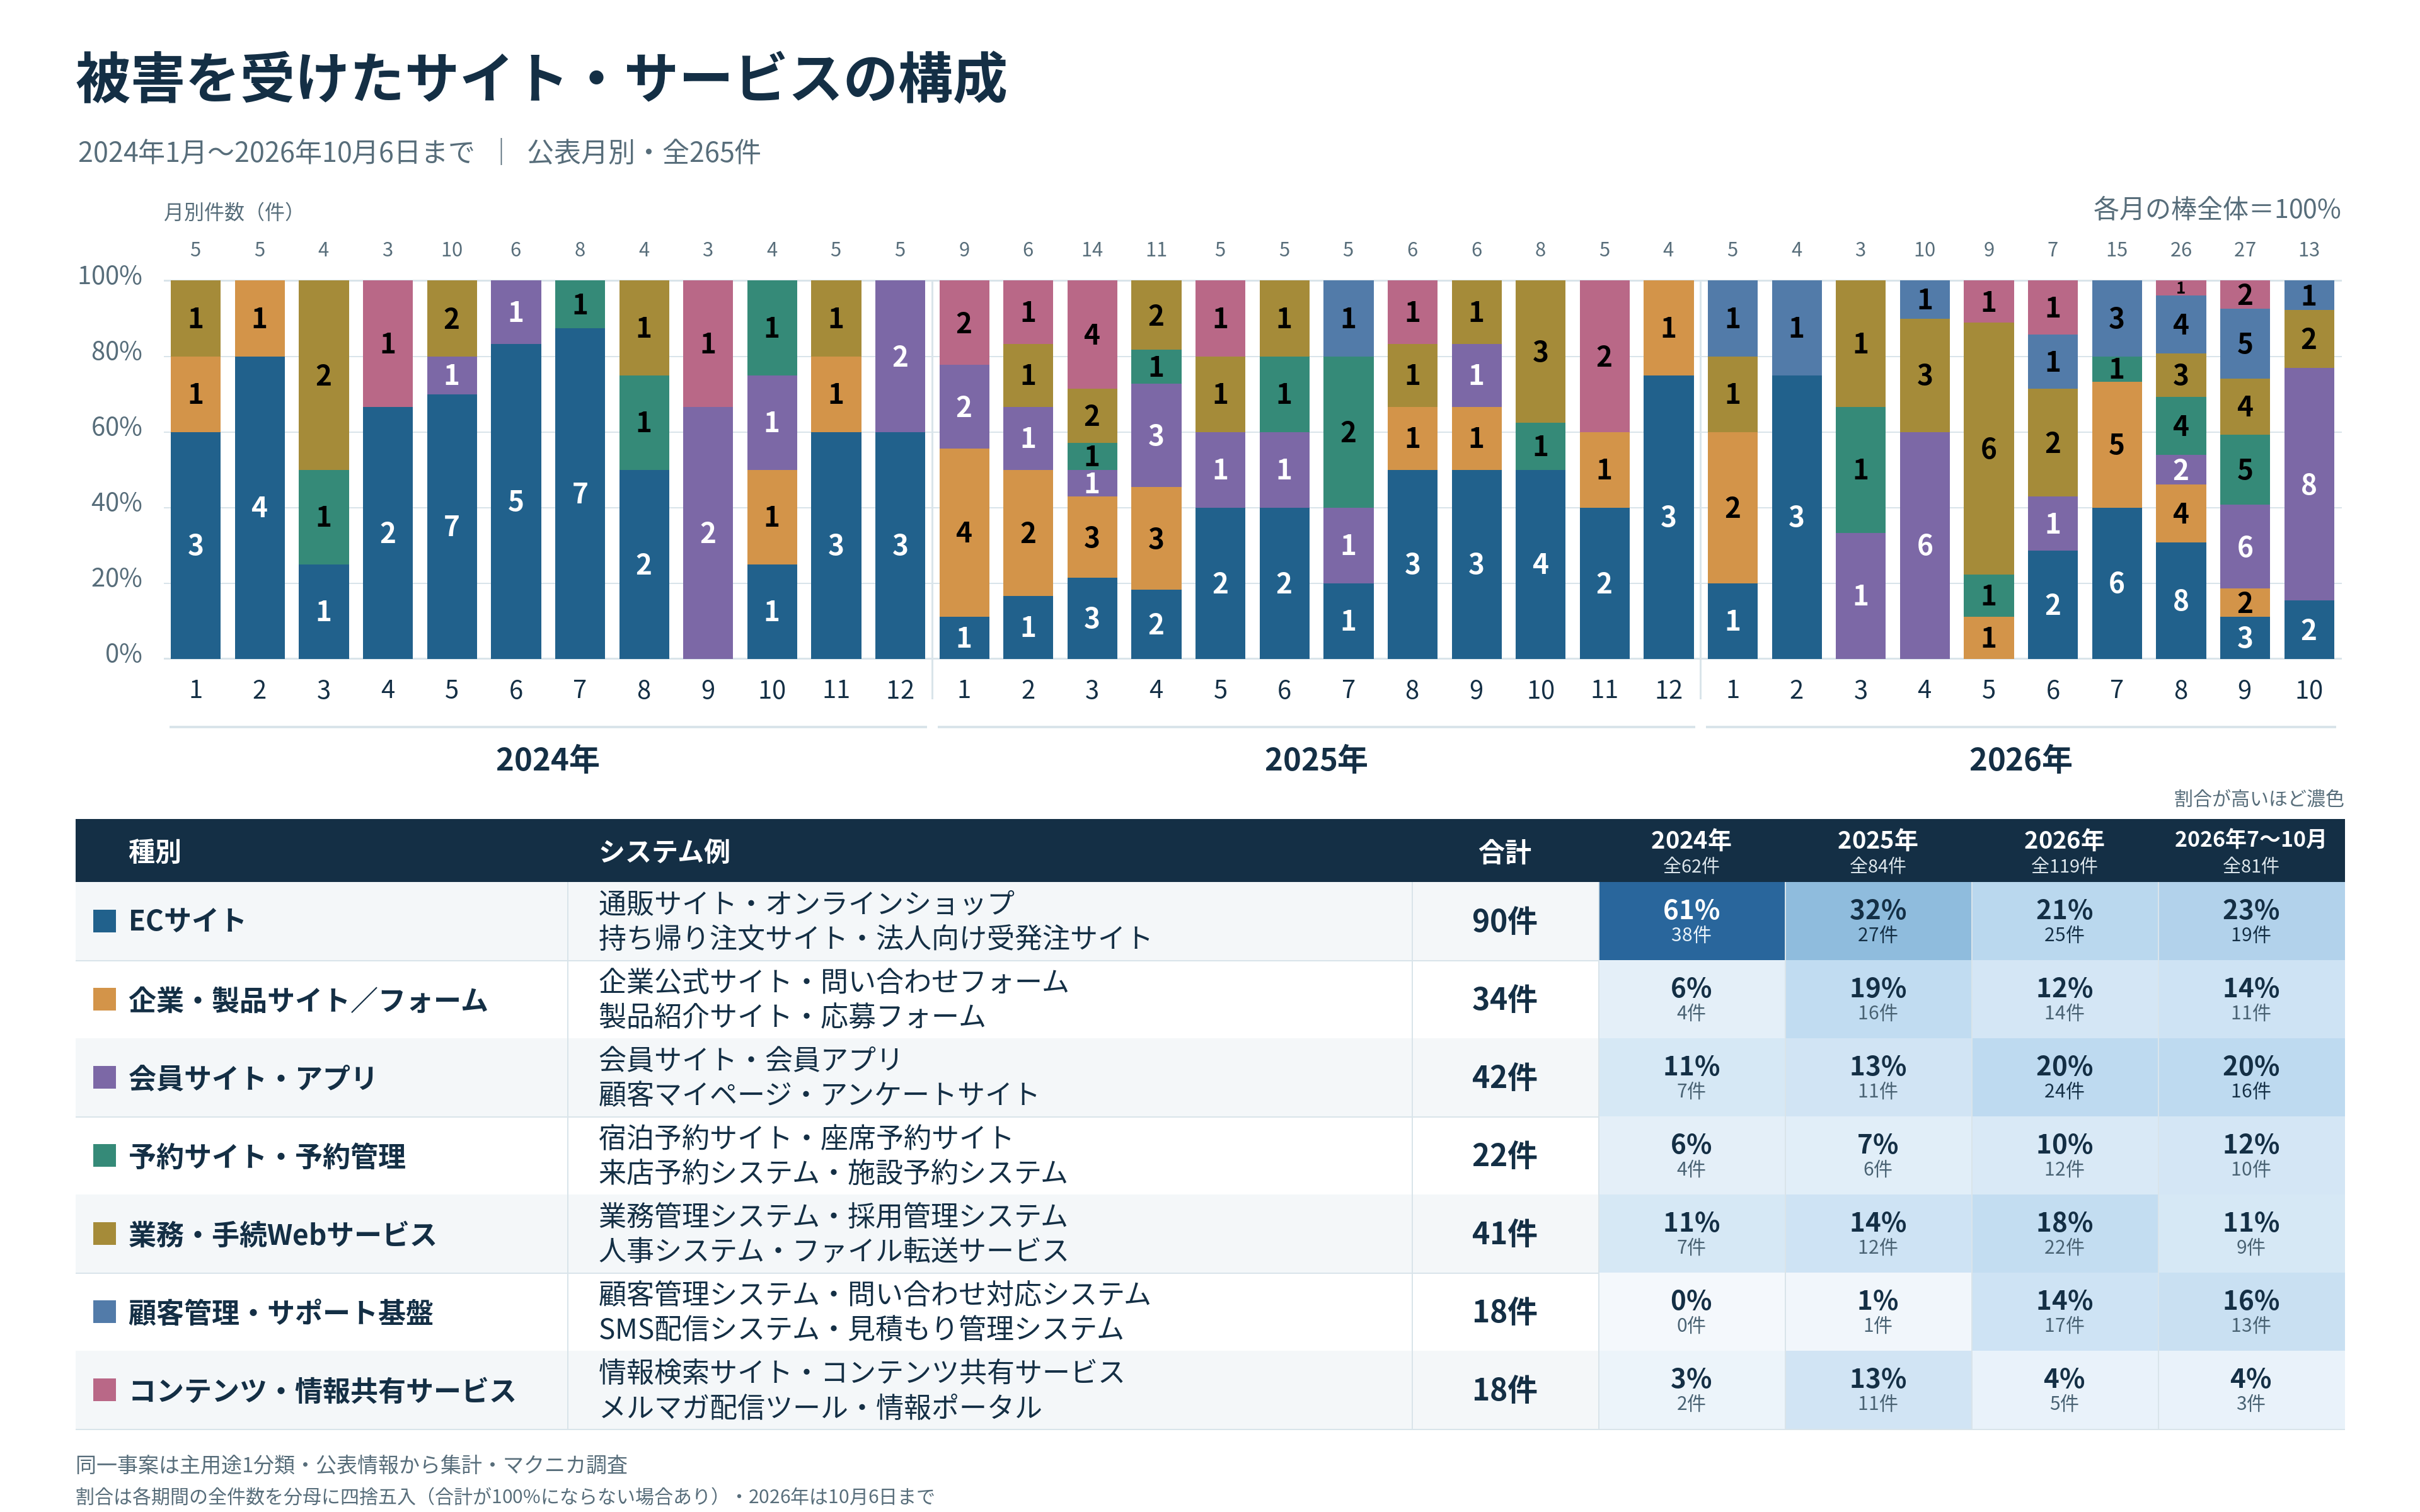
図2 侵害されたサイト・サービスの用途別構成比
構成比を見ても、ECサイトに偏っていた被害が、会員向けサービスや業務用システム、顧客対応など、さまざまな用途に分散してきている様子が読み取れます。
最近の被害における印象的な例としては、図書館の蔵書検索、観光列車の座席予約、大学のセミナーハウス施設予約、公演チケットの払戻し管理といったものがあります。こうした従来は標的になりづらかったようなシステムでも、情報漏洩やその可能性が公表されています。業種やサイトの規模もさまざまです。
こうした状況から、特定企業のサイトを標的にした活動ではなく、公開されたWEBシステム、特に個人情報を扱うサイトに手当たり次第、無差別的に攻撃を仕掛ける、さらには、攻撃に成功した場合同種の技術を使っているサイトを探し出して同様の手法が成功するか試して、脆弱なサイトから取得できる情報を盗む活動を繰り返している可能性が高いと考えています。
4.漏洩対象となった情報
次の図は、全体265件のうち、今年7月以降に公表された81事案について、漏洩対象の情報を種類と組み合わせで整理したものです。漏洩の可能性があるとされた情報も含みます。氏名や連絡先などの範囲に限られたものが11件、住所や生年月日などの基本登録情報までのものが9件あり、対象となった情報の範囲も一様ではありません。端的に言えば、サイバー犯罪者からみて価値が高いため好んで標的にされていた金銭に繋げやすい情報ではなく、単体では悪用しづらい情報だけが漏洩する事案も少なくないというわけです。
こうした点からもやはり、無差別に不正アクセスを仕掛け、取得できる情報を片っ端から集めている様子がうかがえます。
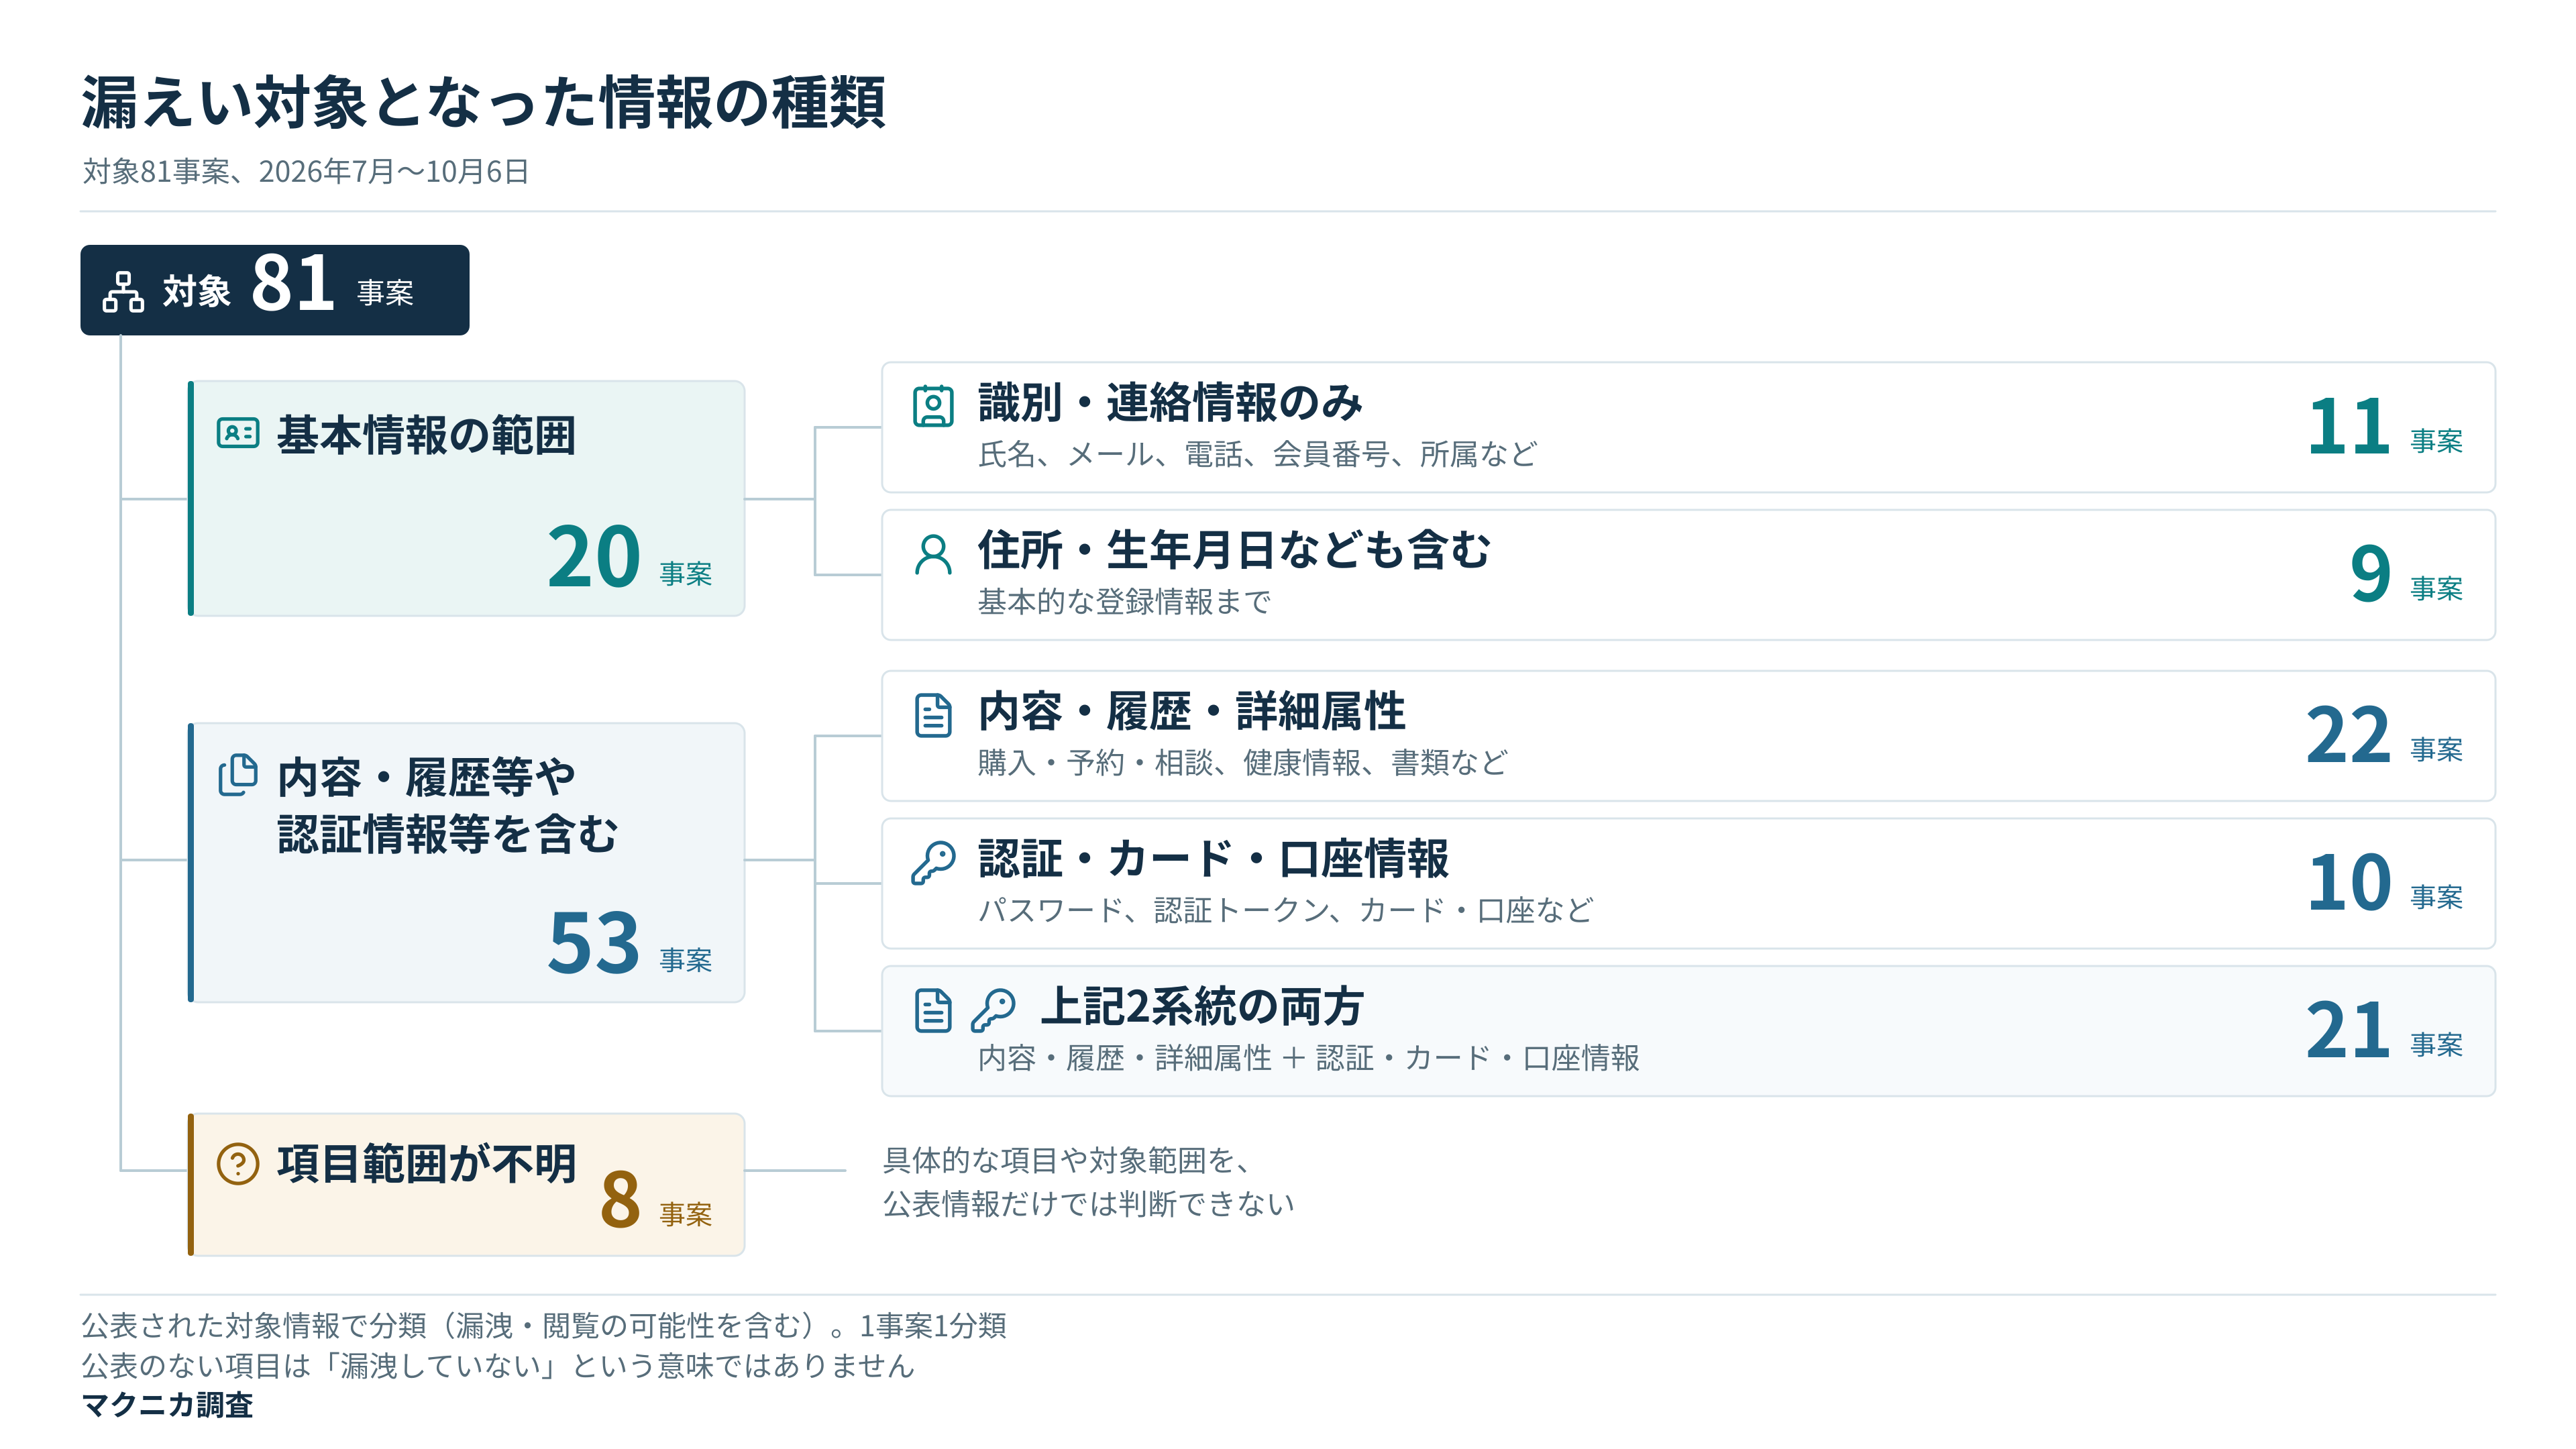
図3 漏えい対象となった情報の種類
5.公開情報から捉える攻撃手法
では、攻撃者はどのようにしてWEBシステムから情報を盗んでいるのでしょうか。
まず、WEBシステムに対する不正アクセス手法は、一般論としては次の3つに整理できます。
手法1)共通ソフトウェアの脆弱性
フレームワーク、CMS、ミドルウェアなど、サイトの構築や運用に使うソフトウェアの脆弱性を突くものです。CVE番号で管理される脆弱性などが該当し、同じソフトウェアを使う複数のサイトに、同じ手口が通用することがあります。
これまで大きな問題となった例には、Apache Struts 2/CVE-2017-5638、EC-CUBE/CVE-2021-20717、Movable Type/CVE-2021-20837、PHP/CVE-2024-4577、WordPress(WP2Shell)/CVE-2026-60137・CVE-2026-63030、React Server Components(React2Shell)/CVE-2025-55182などがあります。
悪用しやすい脆弱性が見つかると、多数のWEBシステムが同じ手口で同時多発的に被害を受け、世界的な騒動に発展しやすい傾向があります。一方、それらの共通手口が分析され、比較的早期に対策方法や修正パッチが公開され、それを適用して対応することができます。
手法2)アカウントや認証の不備
管理画面の弱いパスワードを推測して突破したり、フィッシングや情報窃取型マルウェア(InfoStealer)で盗まれた認証情報を使ったりするものです。管理者の権限を得られると、情報を盗むだけでなく、継続的に情報を抜き取るための細工もできてしまいます。認証情報を適切に管理し、多要素認証などで保護することが対策になります。
手法3)個別のサイトの構造やAPIの機能やアクセス権設定の欠陥
各サイト固有の実装、アクセス権、設定、秘密情報の扱いなどの不備を突くものです。本来は見られない情報にアクセスできる、一般利用者には許されない機能を呼び出せる、といった問題が含まれます。サイトごとに構造や問題が異なるため、外部の第三者から一律の対策を示すことは難しく、個々のシステムに合わせた点検や修正が必要です。
近年のWEBシステムへの攻撃では手法1)共通ソフトウェアの脆弱性や手法2)アカウントや認証の不備が主流でした。手法3)個別のサイトの構造やAPIの欠陥については、不備を発見するためにサイト毎に作業・分析が必要で手間がかかるためです。
では、被害が急増した7月以降の81事案を分析すると何が原因だったと記載されているのでしょうか。各企業の公表・続報にある主な説明に沿って、1事案を1項目に整理すると、次のようになります。
手法1)製品・CMS・プラグイン・分析ツール等の脆弱性:9件(11.1%)
手法2)認証情報の悪用やパスワード攻撃:4件(4.9%)
手法3)サイトの設定・アクセス制御等の不備:3件(3.7%)
上記に分類するための説明が不足しているもの:65件(80.2%)
いま何が起こっているのか、どのように対策すれば良いか考えあぐねている管理者の方が多い状況ですが、原因まで読み取れる公表は限られています。従来より政府や公的セキュリティ機関を中心として、セキュリティ事故発生時の情報発信・共有の重要性が呼びかけられていた状況ではありますが、そのことを身にしみて感じている状況です。
※参考資料
・サイバー攻撃被害に係る情報の共有・公表ガイダンス検討会:サイバー攻撃被害に係る情報の共有・公表ガイダンス(2023年3月8日)
・JPCERT/CC:サイバー攻撃被害情報の共有と公表のあり方について(2022年4月21日)
原因の詳しい説明がなくても、何をされたかが公表されている事案はあります。公表された主な操作は次のとおりです。
- APIやデータベースを通じた情報取得・参照:9件
- 正規の出力機能を使ったダウンロード:1件
- 不正プログラムの設置・実行:11件
- 不正アカウント・認証キーの作成:6件
- データの削除:2件
- 侵害したシステム等を利用したメール送信:2件
※同一事案で複数記載されている場合はそれぞれでカウント
不正アクセス前後の挙動には、システムに高い負荷をかけたり顧客に通知を発生させたりするなど、様々な痕跡を残したりする、ある意味で荒っぽいやり口も見られます。こうした動きが被害の発覚につながり、大小様々な規模の組織・運営元から公表が相次ぐ一因になっている可能性も考えられます。
6.対応事案から捉える攻撃手法
以降は公開情報ベースではなく、事案対応やログ分析から得られた情報を整理してお伝えします。
今回、確認された攻撃では、手法3)にあたる個別のサイトやAPIの不備を探る動きが具体的に見えてきています。特定の脆弱性だけを探すのではなく、サイト全体を広く調べ、画面やAPIを通常通り動かしながら、情報を取得できる不備を探る動きが見られています。スマホアプリを解析してAPIキーを取り出し、正規のアクセスに見える形でAPIを呼び出すケースもあります。
狙われている問題は実にさまざまです。必要以上の情報を返すAPI、過剰な権限を持つAPI、会員向けの機能に匿名ユーザーでもアクセスできてしまう問題、処理や条件判定の不備、セッション管理の不具合などが挙げられます。一部、手法2)にあたる管理画面の弱いパスワードを使った攻撃や手法1)の既知の脆弱性(CVE)の悪用も確認しています。
つまり特定の手法に絞るのではなく、そのシステムで使える不備や欠陥を幅広く探し、情報に届く手法を試行錯誤している、と捉えるのが実態に近いと考えています。
大量の情報取得では、管理者向けの一括取得機能などを見つけ、利用している可能性もあります。偵察と攻撃が分かれているように見える一方、偵察中に情報窃取を試みる動きもあり、両者が明確に分かれているとは限りません。攻撃元IPアドレスなどに共通点があるケースもあり、成功した方法を別の標的へ展開している可能性も考えられます。
なお、今回、AIによって手法1)にあたる共通ソフトウェアの未知の脆弱性、いわゆるゼロデイ脆弱性が発見され、悪用されているのではないかと懸念される方もいると思いますが、現時点ではそのような状況は確認されていません。実際に起きているのは、アクセス権や設定、認証などのより基礎的な不備や、既知の脆弱性を幅広く探り、悪用する動きです。
7.対策、確認の観点
まず、自組織で公開しているWEBシステムやモバイルアプリ、その連携先と、保有する個人情報、数量を整理してください。
そのうえで、以下の3点の確認を推奨します。
1)既に被害がないかを調べる
直近1か月を目安に、アクセスログの点検を推奨します。後掲のIPアドレスも手がかりに、次の動きを調べてください。
- 同じIPアドレスからのAPIへの大量アクセス、403・404・503などのエラー応答の急増、存在しないファイルやAPI機能を探るアクセス、200など正常応答であっても通常に比べ極端にアクセス量が増えているものがないか
- 一般利用者に許していない管理機能の利用や、不審なコマンド実行
- 通常とは異なるIPアドレスからの管理機能へのアクセス
- データベースの高負荷やセッションの大量消費が、アクセスの増加などと同時に起きていないか
- データベースのログでエラーが増加していないか
- パスワードによる認証システムへのログイン試行が増加していないか
異常があれば関連ログを保全し、保存されている範囲で過去に遡って調べてください。
アクセス元や時刻をアプリやデータベースの記録と突き合わせ、不審な操作や情報取得の有無を確認してください。
2)侵入や情報取得につながる不備を塞ぐ
未適用のパッチを確認し、適用を進めてください。管理者アカウントでは弱いパスワードを改め、多要素認証の導入も検討してください。
また、脆弱性診断を実施していないWEBシステムやモバイルアプリを公開していないか、確認を推奨します。脆弱性診断を行っている場合でも、管理画面のように一般に公開されない機能は診断の対象から除外されがちです。システムが脆弱性診断を実施したかだけでなく、管理機能や重要な機能の診断が実際に実施されたか、管理機能は外部からのアクセスが制限されているかなども確認することをお勧めします。あわせて、脆弱性診断済であっても、セキュリティ実装を様々な観点で点検してください。以下は一例です。
- APIを含め強い権限の機能はアクセス権をサーバー側で確認しているか
- APIが必要以上のデータを返していないか
- APIがゲストアクセスで不要なデータや結果を返していないか
- APIキーの確認だけで過大な権限を与えていないか
- 配布するアプリやブラウザ側のコードに、秘密にすべきAPIキーやデータベース等の認証情報を埋め込んでいないか(コードを最小化・難読化していても、埋め込まれた認証情報は解析によって取得される可能性があります)
被害を小さくするため、不要になった個人情報や、備考欄などに蓄積した想定外の情報も見直し、不要な情報の保管を減らしてください。サービスが終了した場合にはサーバーの停止に加えAPIキーの破棄も忘れずに行ってください。
3)異常を見逃さず、対応できるようにする
重要なシステムでは、アクセスログやエラーログ、サーバーリソースの負荷を継続して監視することを検討してください。すでに監視を導入している場合も、上記の兆候を実際に検知できるか、確認を推奨します。通知を出すだけでなく、誰が確認し、誰に連絡し、調査や対応を進めるのかまで決め、実際に動けるかを点検してください。
ログ確認用のIPアドレス一覧(2026年10月6日時点の観測情報。追記する可能性があります)
重点的に確認するIPアドレス
・210.149.87[.]120
・69.10.51[.]162
※VPNの出口IPなど、正規の利用者が混在し得るものを含みます。これらのIPアドレスからアクセスがあっただけで、攻撃や被害が確定するわけではありません。ただし、これらのIPアドレスから大量のアクセスがあったり、大量のエラーを発生させたりする通信がある場合は、詳細なログ調査を実施すべきです。
以上が、現時点でお伝えできる被害傾向と攻撃手法、対策・確認の観点です。改めまして、情報をご提供いただいた伊藤忠サイバー&インテリジェンス株式会社様、株式会社セキュアスカイ・テクノロジー様に感謝申し上げます。加えて筆者個人あてに各種情報提供をいただいた方や、SNS等で関連情報の収集・分析・発信などを実施いただいている有志の皆様にもこの場を借りて感謝申し上げます。大変参考になっております。
システム管理者の方はここで読み終えても問題ありません。ここからは、世間で疑問に感じている方が多い、議論されている点について、筆者の推測を多分に交えながらお伝えします。
8.一連の不正アクセス活動の目的は何か?
従来のサイバー攻撃では、国や企業の機密情報の窃取、盗んだ情報をもとにした身代金要求、クレジットカードや金融口座の不正利用を目的としたものが主流でした。今回気になるのは、情報の粒度や用途を問わず、さまざまなシステムから個人情報の取得が相次いでいる点です。何のためにこれほど広く集めているのかは、いまの情報だけでは読み切れていません。
一つ仮説を挙げるならば、次の詐欺やサイバー犯罪に使うための情報集めである可能性が高いと、個人的には考えています。氏名や連絡先に加え、利用しているサービスや予約内容が分かれば、フィッシングメールや偽警察などの特殊詐欺で、相手を信用させる材料になります。情報を組み合わせることに価値を見いだし、集められるうちに収穫を続けているのかもしれません。
実際、7月以降の事案では、情報漏洩とあわせて、次のような悪用も公表されています。
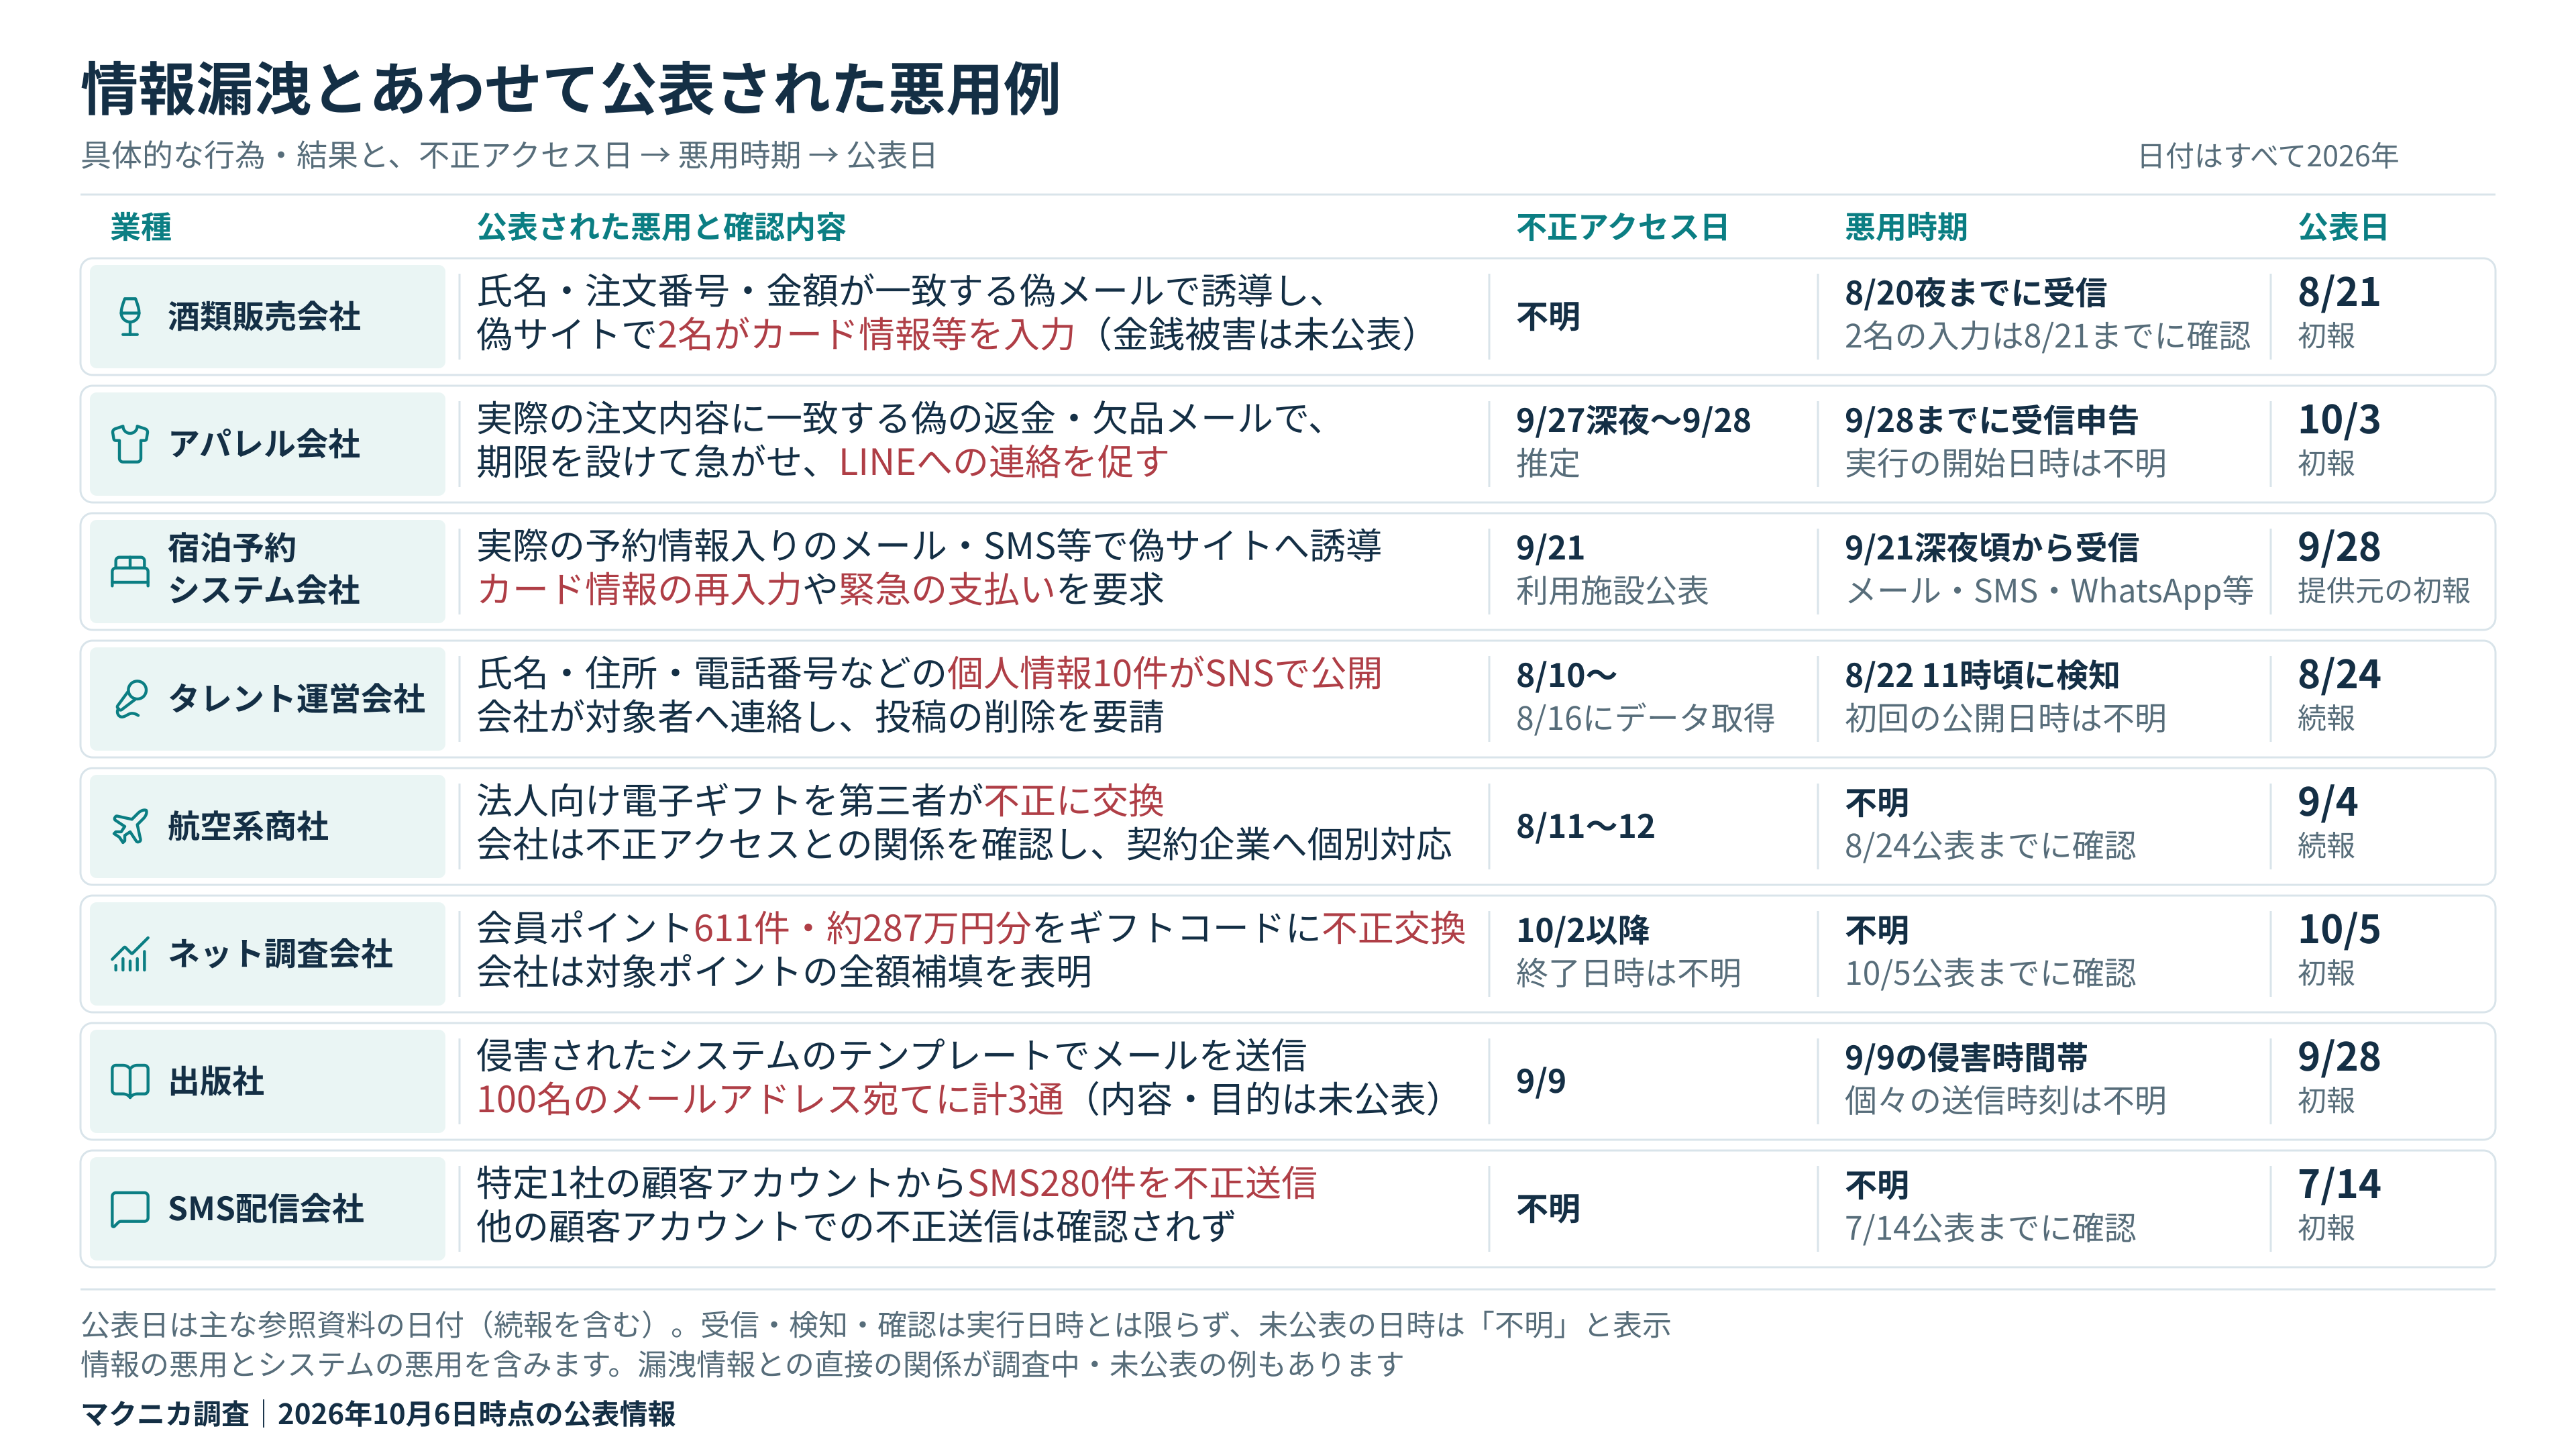
図4 情報漏洩とあわせて公表された悪用例
一方で、違った捉え方もあります。攻撃者はまずセキュリティ上の不備があるWEBシステムを広く探索・侵害しており、その中で個人情報の被害が公表されるため、情報漏洩が特に目立って見えている、という見方です。
実際に7月以降の各組織からの公表情報を調査すると、個人情報漏洩の具体的な懸念を示さず、WEBサイトの改ざんや不正利用などを公表した事例も、少なくとも25件確認できました。外部サイトへの誘導、閲覧者への偽の警告表示、登録情報の書き換え、クラウドサービスの不正利用など、被害の内容はさまざまです。個人情報の被害公表に注目する一方で、こうした被害も生じている点は注視が必要です。
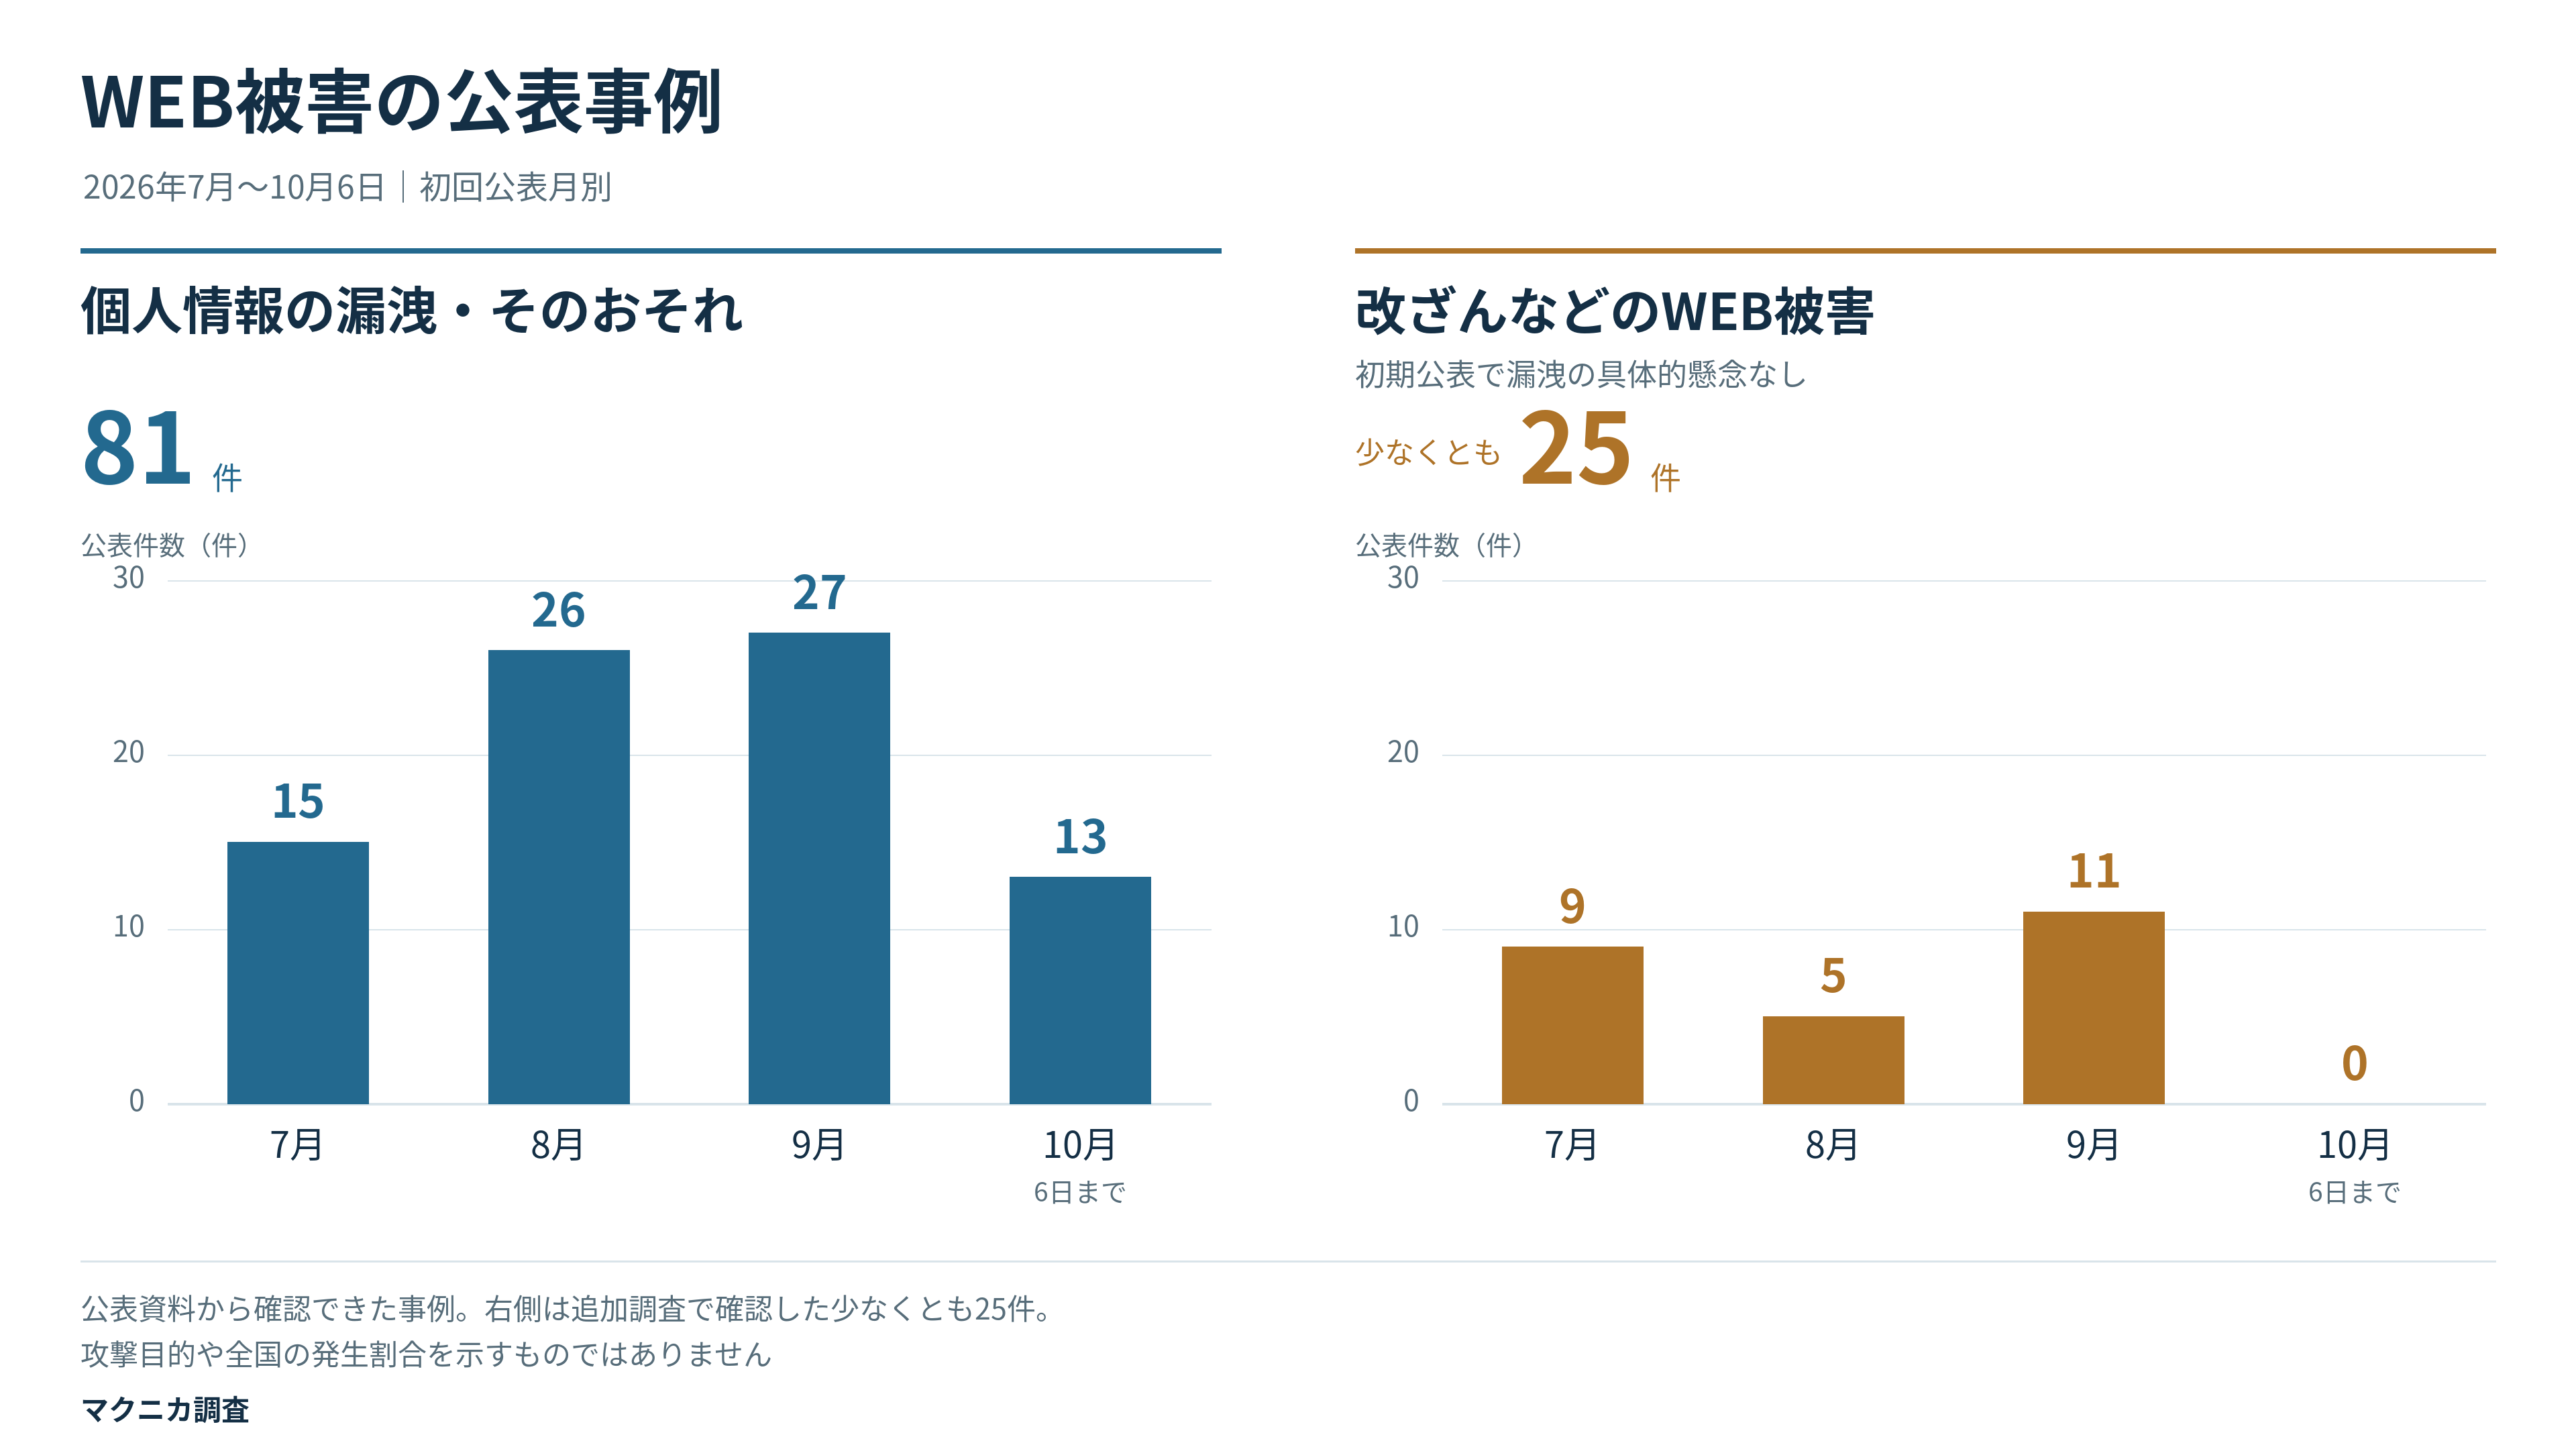
図5 情報漏洩と、それ以外のWEB被害の公表件数
9.日本が狙われているのか、海外でも同じなのか?
今回、筆者が調べた範囲では、日本での被害が際立っているというのは間違いありません。海外の類似事件も広く調査を試み、企業や公的機関の個別公表に加え、新聞・通信社・テレビなどのメディア報道も調査しました。2026年7~9月を中心に13カ国・地域で計99件の事例を確認しています。中でも韓国では30件の被害事例があり、通販・予約・教育・金融支援など、異なる分野のWEBシステムやAPIに関係する個人情報侵害が続いており、日本と状況が似ています。ついでフランスでは11件、ポーランドでは8件の比較的広い範囲の被害事例を確認しました。
下の表には、各国の企業・組織が出す個別被害事例の件数と、出典として参照した現地マスメディアの数をまとめています。しかしこの件数は、国や地域ごとのセキュリティ事故の公表に関する法制度や文化の違いによって、実態をどの程度反映しているかが変わります。現状、筆者の調査の中では日本の被害が目立ってはいますが日本だけが標的となっているかはわかっていません。
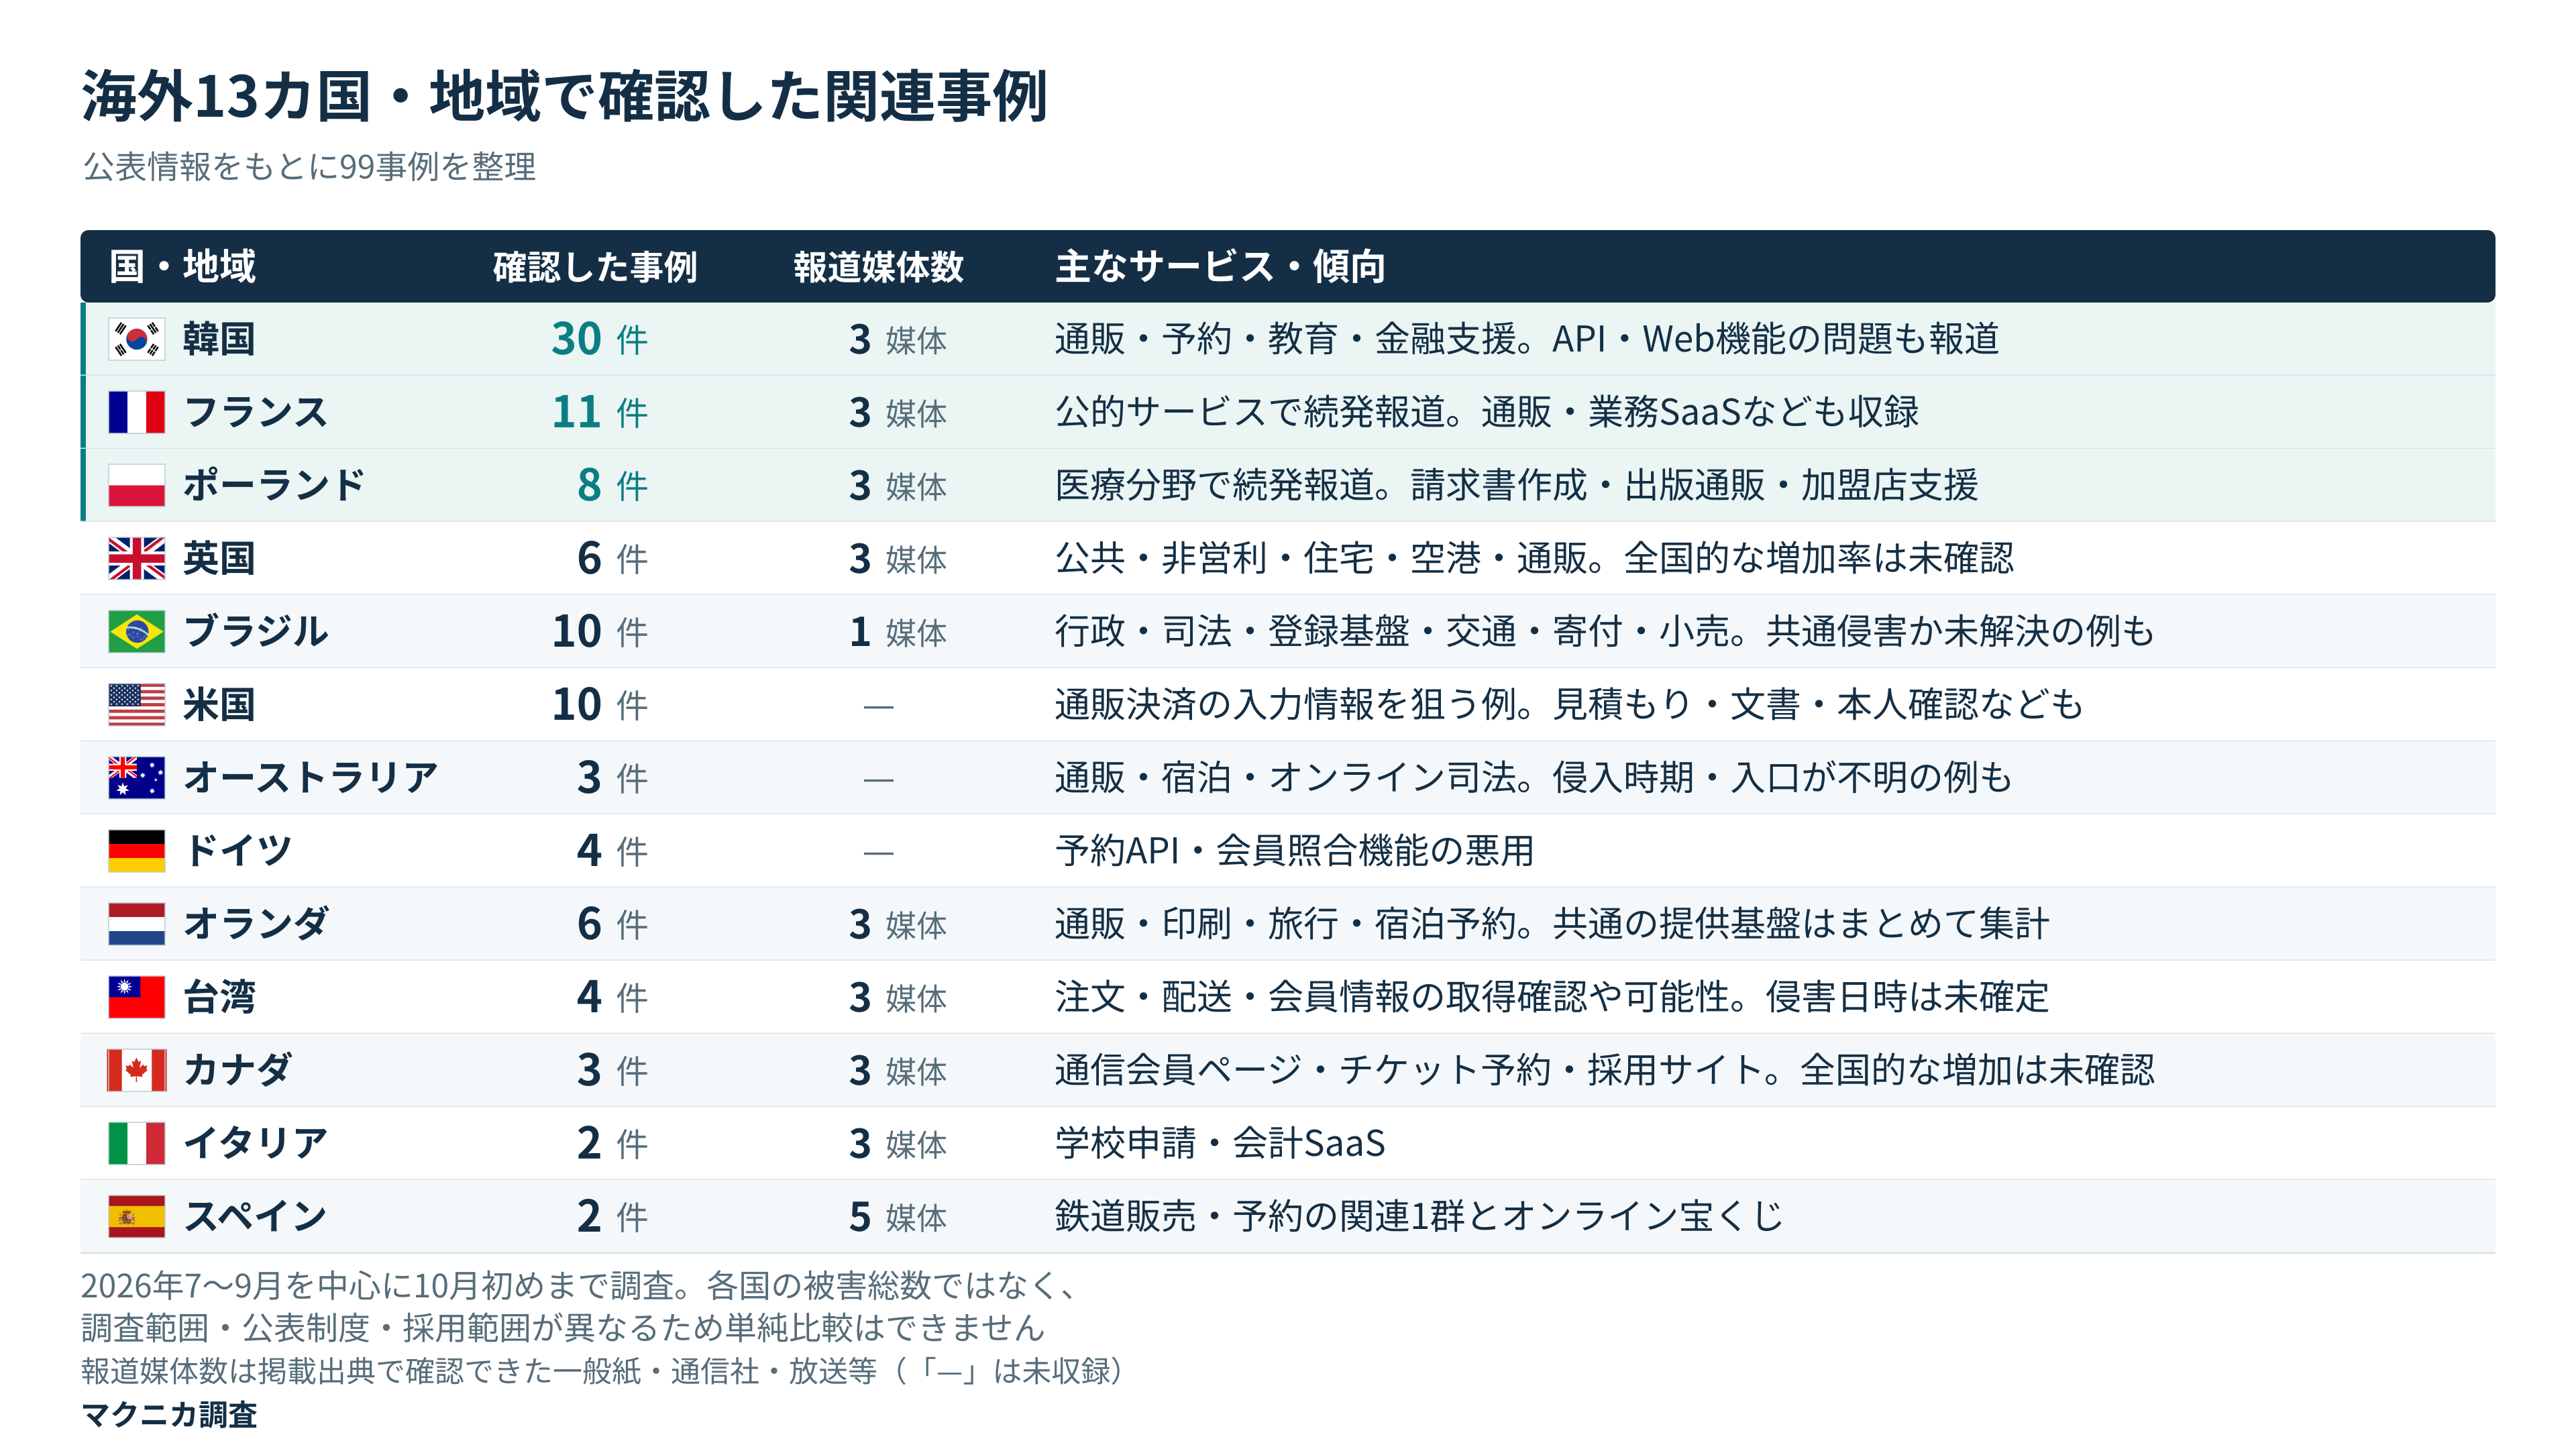
図6 海外13カ国・地域で確認した関連事例
10.今回の攻撃でAIは悪用されているのか?
一連の事案でAIが使われたと断定できるログや痕跡は確認されていません。しかしながら、本事案以外の各種サイバー攻撃におけるAI活用は以前より当たり前に行われている状況にありますし、AIを組み込んだ、もしくはAIを用いて作られた攻撃・犯罪用ツールも多数流通しています。OpenAIやAnthropic、GoogleなどのAI事業者からは、非常に詳細な攻撃者のAI利用に関するレポートが公開されています。
また、今回確認した攻撃には前述の通りサイトごとに機能や不備を調べる動きが含まれています。こうした調査を広い範囲で繰り返すうえで、人間が手作業で調査を行うのは現実的ではなく、AIの活用を否定する方が難しい状況であると考えています。
様々なセキュリティ上の不備や脆弱性を発見する速さがAIによってマシンスピードに変わり、結果として調べられる対象の範囲、そして深さが変わることは懸念されていました。しかしそれによって現実にこれだけの数の被害が、これほど早く生じてしまった点は非常に重く捉えています。
最後に
今回の問題に加え、国家背景の標的型攻撃やランサムウェアにも、引き続き警戒が必要です。メールアカウントの乗っ取り、フィッシング、ソーシャルエンジニアリングなども含め、犯罪を支えるプラットフォームや攻撃ツールは多様化しています。 その結果、サイバー攻撃・犯罪への参入障壁は大きく低下し、攻撃者の数・裾野も急拡大し、被害が多発する要因となっています。
しかしながら、多くのサイバー攻撃では検知や防御が困難な極めて高度で巧妙な手法ではなく、AIを悪用した攻撃でも比較的基礎的な問題や管理不備を高速・広範囲に探される点が懸念である点は変わっていません。改めて自社でできる基礎的な対策の徹底を心がけて行くことが重要です。
また、途中でも触れた通り、今回のような新手の攻撃キャンペーンが展開された際には、今悪用される手口を少しでも公表いただくことが、次の被害組織を減らす際の貴重なヒントになります。セキュリティ被害の公表時には、何か1つでも良いので追加で開示可能な情報がないかを検討いただけますと幸いです。
被害組織において、攻撃元として確定したIPアドレスの情報やここにない手法など、匿名で公開可能な場合は記事に追記させていただきたく、以下の執筆者までご連絡ください。
■攻撃手法・対策に関する分析・執筆
伊藤忠サイバー&インテリジェンス株式会社
CTO / 主席サイバーセキュリティ分析官
(兼)伊藤忠商事株式会社
IT・デジタル戦略部 技術統括室長代行 ITCCERT 上級サイバーセキュリティ分析官
佐藤 元彦
株式会社 セキュアスカイ・テクノロジー
取締役CTO
長谷川 陽介
■公開情報調査・分析、記事構成・執筆
株式会社マクニカ セキュリティ研究センター
センター長補佐
瀬治山 豊
フォローしませんか?